DPA FAST O‘zbekistonda: frontend ilovalar xavfsizligini sinash
Xavfsiz ishlab chiqish jarayonida (SSDLC / DevSecOps) frontend ilovalar xavfsizligini avtomatlashtirilgan tarzda sinash uchun FAST-analizator.
Klassik analizatorlar barcha tahdidlarni ko‘rmaydi
Xavfsiz ishlab chiqish jarayonida qo‘llaniladigan klassik analizatorlar (SAST, DAST, SCA, OSA) mijoz tomonidagi JavaScript/TypeScript-ilovalarga xos barcha tahdidlarni aniqlay olmaydi, masalan, uchinchi tomon (3rd-party) kodini yuklash imkoniyati yoki matndan shifrlangan kodni bajarish. Haqiqatda bajariladigan barcha kodni va skriptlarning zararli xatti-harakatlarini ishonchli aniqlash faqat brauzerning kontent qatlamida (Content Layer) mumkin.
Frontend ilovalarda o‘nlab bog‘liqliklar mavjud, biroq ishlab chiqish jarayonida ular real tahdidlar uchun tahlil qilinmaydi. Bu xavfsizlikda ko‘r zona hosil qiladi va hujumchiga buzishdan daromad olish imkonini beradi, bu real hujumlarda muntazam aniqlanadi. Shu bilan birga, bu kodning barchasi web-ilova sahifasiga va brauzer funksiyalariga to‘liq kirish huquqiga ega va quyidagi harakatlarni bajarishi mumkin.
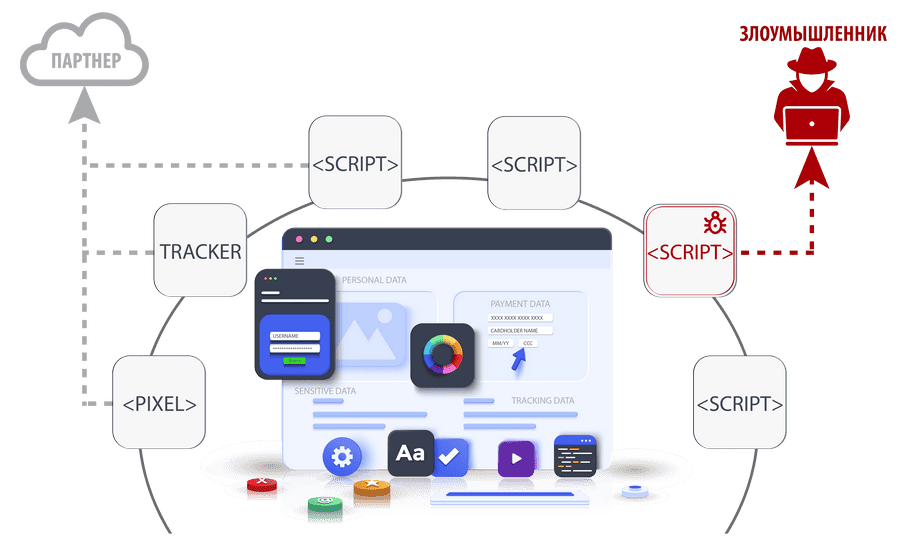
Web-ilova sahifalaridan muhim ma’lumotlarni yig‘ish va o‘g‘irlash (shaxsiy ma’lumotlar, bank kartalari, mijozlar ma’lumotlari, hisob yozuvlari, tokenlar, cookie, xulq-atvor profili va h.k.)
Sahifaga hujumchining boshqa skriptlarini yuklash
Foydalanuvchi nomidan harakatlarni bajarish
Keyinchalik pul / ma’lumotlarni o‘g‘irlash yoki zararli ilovani yuklash maqsadida foydalanuvchiga kompaniya nomidan firibgarlik bannerlarini ko‘rsatish
Foydalanuvchi qurilmasining hisoblash resurslari hisobiga kriptovalyuta mining qilish
Brauzer zaifliklaridan foydalanib, foydalanuvchi qurilmasini zararlash
Frontend ilovalar xavfsizligi
- Hujjatlashtirilmagan imkoniyatlar (NDV) va js-kutubxonalar bog‘liqliklaridagi yashirin kodlar
- Ma’lumotlarning ishonchli hamkorlarga haddan tashqari uzatilishi
- Buzilgan CDN’lardagi fayllarning ruxsatsiz o‘zgartirilishi
- Frontend ilovalar yetkazib berish zanjiriga hujumlar
- Intranet-portallardan (CRM, HRM, ERP, Wiki) brauzer orqali ma’lumotlar sizib chiqishi
- Kirishni noto‘g‘ri boshqarish va biznes-mantiq zaifliklari (jumladan IDOR)
- Kompaniya nomidan firibgarlik bannerlarining ko‘rsatilishi
- Ishlab chiquvchi tomonidan ma’lumotlarning ortiqcha oshkor etilishi (OWASP API3:2019)
- Web-sahifalar va skriptlar kodidagi izohlarda muhim ma’lumotlarning oshkor bo‘lishi
- Qora SEO (havolalar sotish, raqobatchilarni retargeting qilish skriptlari)
- Treker / kuzatuv piksellari
- Teglarni boshqarish tizimlari
- Shaxsiy ma’lumotlarning transchegaraviy uzatilishi
- Zararli brauzer plaginlari
DPA FAST Analyzer
DPA FAST Analyzer — xavfsiz ishlab chiqish jarayonida (SSDLC / DevSecOps) frontend ilovalar xavfsizligini avtomatlashtirilgan tarzda sinash uchun rossiyalik FAST-analizator.
Vosita skriptlarning xatti-harakatlarini tahlil qiladi, uchinchi tomon kutubxonalaridagi NDV va yashirin kodlarni aniqlaydi, mijoz js/ts ilovalarini ishlab chiqishga qo‘yiladigan AT xavfsizligi siyosatlari talablarini nazorat qilish hamda frontend ilovalarni Secure by Design tamoyili bo‘yicha chiqarish uchun hujum sirtini boshqarish imkonini beradi.
Uch darajali nazorat
Frontend-sandbox (qum maydoni) texnologiyasi bo‘yicha FAST-tahlil davomida barcha js-kod, jumladan dinamik yuklangan kod ham bajariladi. Skriptlardan tashqari boshqa faol elementlar (hodisa atributlari, iframe, object va boshqalar) ham aniqlanadi.
Natijada siz to‘liq ishonchli Frontend SBOM’ni hamda AppSec-mutaxassis choralar ko‘rishi talab etiladigan namunaviy xavfsizlik siyosatidan og‘ishlar ro‘yxatini olasiz.
Maqsadiga erishish uchun hujumchining skripti frontend ilova sahifasidan tarmoq so‘rovini bajarishi kerak bo‘ladi (masalan, foydali yukni yuklash, o‘g‘irlangan ma’lumotlarni yuborish).
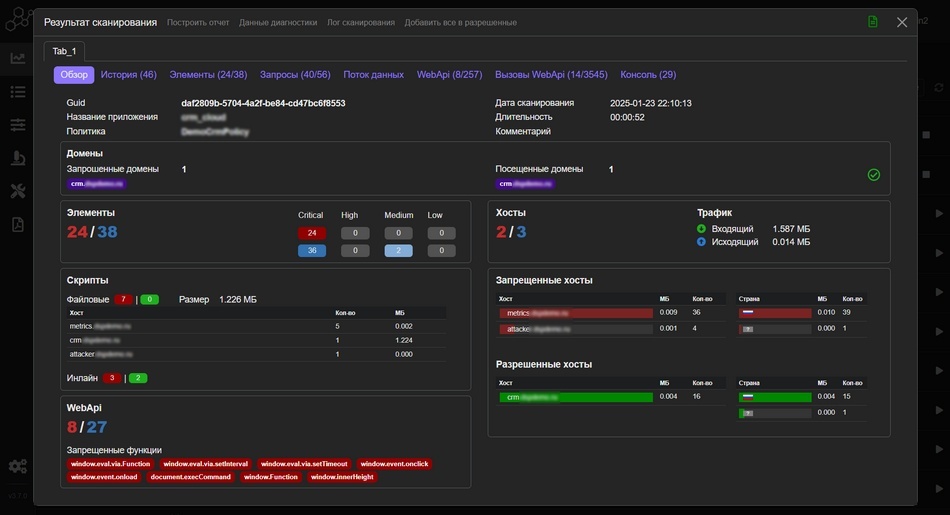
FAST-analizator brauzerning kontent qatlamida barcha tarmoq so‘rovlarini nazorat qiladi va ma’lumotlar oqimi diagrammasini (Data Flow Diagram) aks ettiradi. Ruxsat etilmagan hostga so‘rov aniqlansa, xavfsizlik siyosati buzilishi qayd etiladi.
Shuningdek, hamkor servislar qanday ma’lumotlarni (tarkibi / hajmi / manzil davlat) yig‘ayotganini tahlil qilishingiz mumkin.
Zamonaviy brauzerlar js-ilovalarga hujumchilar foydalanishi mumkin bo‘lgan ko‘plab API’larni taqdim etadi (kamera, mikrofon, ekran, bildirishnomalar, geolokatsiya, to‘liq ekran rejimi, vaqtinchalik xotira buferi, saqlangan to‘lov usullariga kirish va boshqalar). Shu bilan birga, frontend ilovalarning aksariyati mavjud API’larning 2 % dan ko‘pini ishlatmaydi.
Skriptlar xatti-harakatini tahlil qilishda FAST-analizator bunday API’larning chaqirilishini aniqlaydi. Agar uchinchi tomon kutubxonalari yangilanganidan keyin ilova mikrofonga kirishni so‘ray boshlagan bo‘lsa, bu hujumchi kodga yashirin kod kiritganini anglatishi mumkin.
FAST-analizatordan foydalanib, siz brauzerning ruxsat etilmagan API’si chaqirilgan holatlarni nazorat qila olasiz.
Ishlab chiqish jarayoniga integratsiya
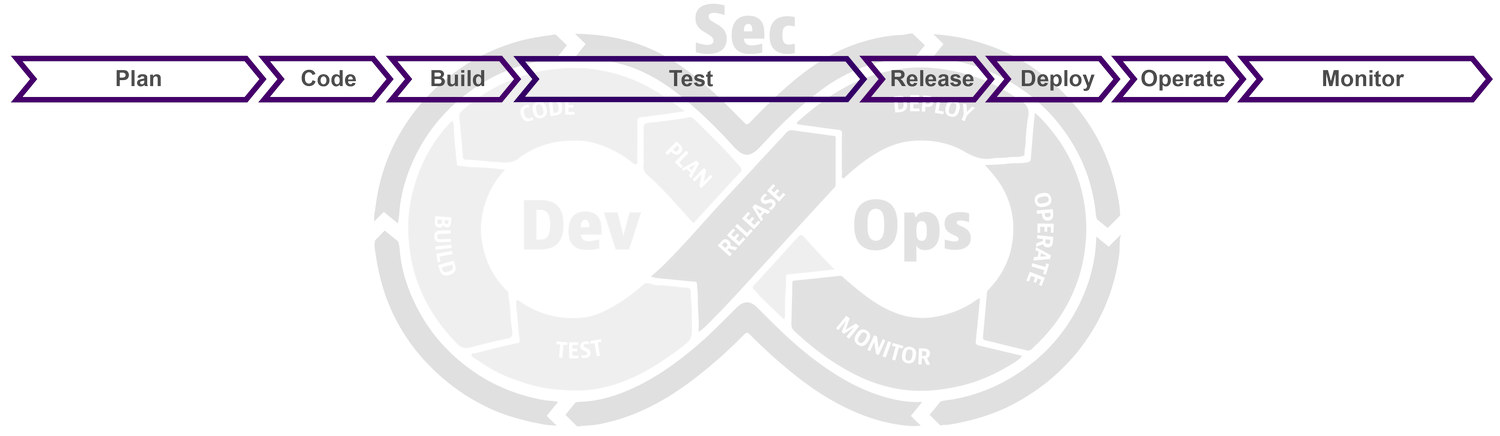
- Faol elementlar siyosatini belgilash (masalan, iframe taqiqlangan)
- Ma’lumotlarni oluvchi hostlar siyosatini belgilash
- Ruxsat etilgan xavfli brauzer funksiyalari siyosatini belgilash (masalan, faqat geolokatsiyaga kirishga ruxsat berilgan)
- 1. FAST-analizator bilan skanerlashni ishga tushirish
- 2. Siyosatga mos keladi: relizga ruxsat berilgan
- 3. Siyosatga mos kelmaydi: og‘ishlarni AppSec-mutaxassis bilan kelishish; siyosatni tuzatish yoki buzilishni bartaraf etish; qayta skanerlash
- 1. Mahsuldor versiyani FAST-analizator bilan davriy skanerlash
- 2. Siyosatga mos kelmaydi: insidentni tekshirish
Hal etiladigan vazifalar
- Xavfsiz frontend ilovalarni ishlab chiqishning boshqariladigan va o‘lchanadigan, xavfga yo‘naltirilgan jarayoni
- Js-ilovada hujum sirtini boshqarish, ishlatilayotgan «xavfli» brauzer API’sini aniqlash
- Klassik xavfsizlik analizatorlari (SAST, DAST, SCA, OSA) ko‘rmaydigan frontend ilovalar uchun dolzarb tahdid va zaifliklarni aniqlash
- Ishonchli hamkorlar yig‘ayotgan ma’lumotlarni ortiqchalik va transchegaraviy uzatish nuqtai nazaridan tahlil qilish imkoniyati
- Frontend ilovalarda axborot sizib chiqishining, jumladan web-skimming (e-skimming) va formjacking hujumlarining oldini olish
- Time to Market (TTM) uzaymasdan avtomatlashtirilgan xavfsizlik tahlili
- Ilovaning g‘ayritabiiy xatti-harakati bo‘yicha bog‘liqliklardagi yashirin kodlar, buzilish holatlari va NDV’ni aniqlash
- PCI DSS 4.0, 152-FZ, NKTsKI, GDPR, tarmoq AT xavfsizligi standartlari talab va tavsiyalarini bajarish. Auditorlar uchun hisobotlar
- Barcha skriptlar va boshqa faol elementlarni inventarizatsiya qilish, yaxlitlikni nazorat qilish
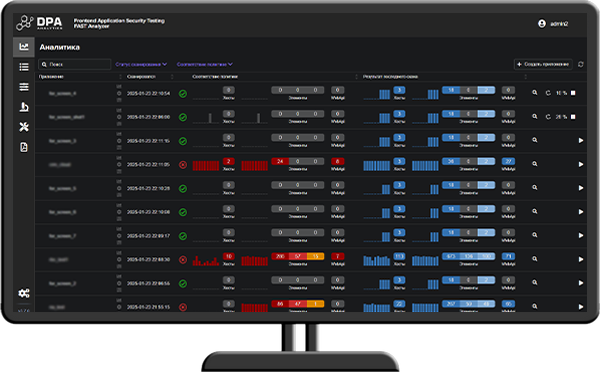
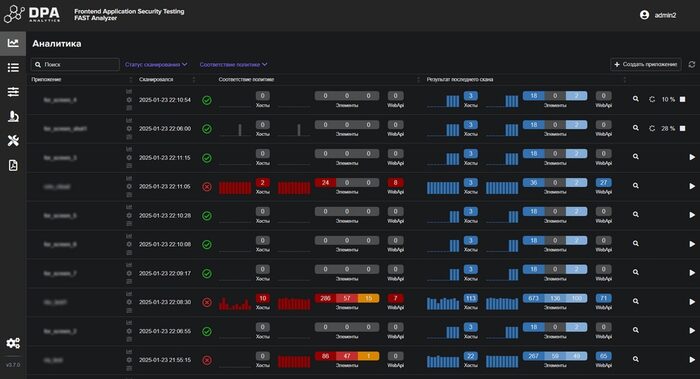
DPA FAST qanday ko‘rinadi
Nega aynan FAST-tahlil
Frontend Application Security Testing (FAST) analizatori mijoz tomonidagi JavaScript-ilovalar uchun boshqa xavfsizlik analizatorlariga ko‘rinmaydigan dolzarb tahdidlarni aniqlaydi.
Ma’lumotlar sizib chiqishi va foydalanuvchilarga hujumlarning oldini olish uchun xavfsiz ishlab chiqish jarayonida har bir reliz xavfsizligini nazorat qiling.
FAST-analizator siyosatlarni «Oq ro‘yxat» tamoyili bo‘yicha qo‘llaydi. Siyosat dastlabki sozlangandan so‘ng, ishga tushish faqat AppSec-mutaxassis choralar ko‘rishi talab etiladigan haqiqiy buzilishni ifodalovchi element yoki harakat aniqlanganda sodir bo‘ladi.
Birinchi skanerlashni sozlash uchun frontend ilovali stend kerak, bazaviy E2E-stsenariyni sozlash qulay UI’da bir necha daqiqa oladi.
Skanerlash aniq E2E-stsenariylar bo‘yicha bajariladi va ularning davomiyligidan oshmaydi, bu Time to Market (TTM)’ga ta’sir qilmaslikka imkon beradi.
FAST-analizator frontend-sandbox (qum maydoni) texnologiyasi bo‘yicha ishlaydi, barcha js-kodni modernizatsiya qilingan virtual brauzerda bajaradi, kodning dinamik kiritilishini, tarmoq so‘rovlarini va brauzer API’sidan foydalanishni nazorat qiladi.
Frontend ilovalarni xavfsiz ishlab chiqish va har bir relizni Secure by Design tamoyili bo‘yicha chiqarish
DPA FASTni O‘zbekiston va Markaziy Osiyoda joriy etish
Banklar, fintex, e-commerce va telekom kompaniyalariga mijoz tomonidagi JavaScript-kod xavfsizligini nazorat qilishda yordam beramiz: uchinchi tomon skriptlari va CDN’lardan tortib, shaxsiy ma’lumotlarning transchegaraviy uzatilishigacha.
- Vazifalaringizga mos DPA FAST nashrini tanlash va litsenziyalar narxini hisoblash
- Demo ko‘rsatish va infratuzilmangizda pilot loyihani o‘tkazishda yordam
- Litsenziyalarni yetkazib berish va yuridik shaxslar uchun yopuvchi hujjatlar
- CI/CD, repozitoriylar va vazifa trekerlariga joriy etish va integratsiya qilish
- Rus tilida texnik qo‘llab-quvvatlash va hamrohlik
- Ishlab chiqish va AppSec jamoalarini o‘qitish
Ofisimiz Almatida joylashgan. Qozog‘iston bo‘ylab va Markaziy Osiyo davlatlarida — O‘zbekiston, Qirg‘iziston, Tojikiston, Turkmanistonda kompaniyalar bilan ishlaymiz.