DPA FAST Қазақстанда: frontend-қолданбалардың қауіпсіздігін тестілеу
Қауіпсіз әзірлеу процесінде (SSDLC / DevSecOps) frontend-қолданбалардың қауіпсіздігін автоматтандырылған тестілеуге арналған FAST-талдағыш.
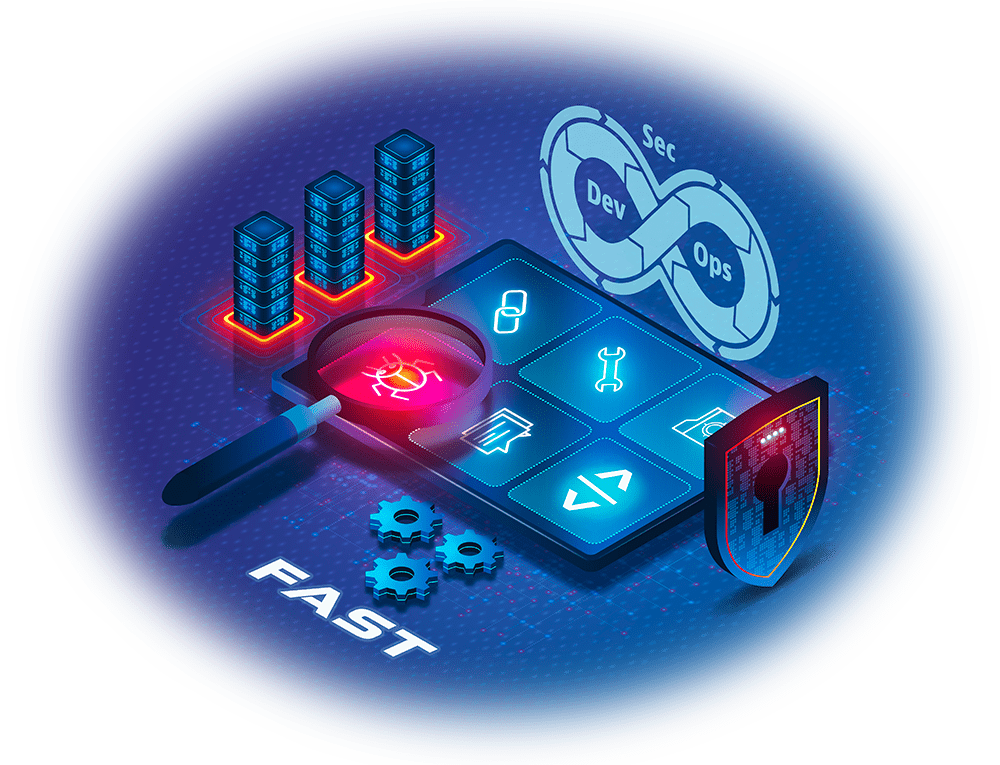
Классикалық талдағыштар барлық қауіптерді көрмейді
Қауіпсіз әзірлеу процесінде қолданылатын классикалық талдағыштар (SAST, DAST, SCA, OSA) клиенттік JavaScript/TypeScript-қолданбаларға тән барлық қауіптерді анықтай бермейді, мысалы үшінші тарап кодын (3rd-party) жүктеу мүмкіндігі, мәтіннен шифрланған кодты орындау. Іс жүзінде орындалатын барлық кодты және скрипттердің зиянды мінез-құлқын шынайы анықтау тек браузердің контент қабатында (Content Layer) ғана мүмкін.
Frontend-қолданбалардың ондаған тәуелділігі бар, ал әзірлеу кезінде олар нақты қауіптерге талданбайды. Бұл қауіпсіздікте соқыр аймақ тудырады және шабуылдаушыға бұзудан пайда табу мүмкіндігін береді, бұл нақты шабуылдарда үнемі анықталып жүр. Сонымен бірге осы кодтың барлығы web-қолданба бетіне және браузер функцияларына толық қол жеткізе алады және мынадай әрекеттерді орындай алады.
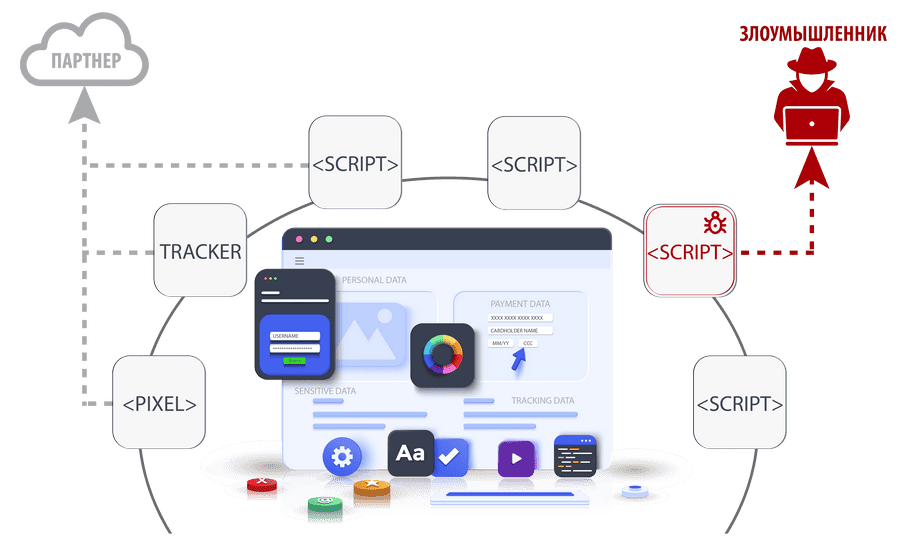
Web-қолданба беттерінен маңызды деректерді жинау және ұрлау (дербес деректер, банк карталары, клиент деректері, есептік жазбалар, токендер, cookie, мінез-құлық профилі және т.б.)
Шабуылдаушының басқа скрипттерін бетке жүктеу
Пайдаланушы атынан әрекеттер орындау
Ақша / деректерді кейін ұрлау немесе зиянды тіркемені жүктеу мақсатында пайдаланушыға компания атынан алаяқтық баннерлер көрсету
Пайдаланушы құрылғысының есептеу ресурстары есебінен криптовалюта майнингі
Браузер осалдықтарын пайдалану арқылы пайдаланушы құрылғысын жұқтыру
Frontend-қолданбалардың қауіпсіздігі
- Js-кітапханалар тәуелділіктеріндегі құжатталмаған мүмкіндіктер (НДВ) және бетбелгілер
- Деректерді сенімді серіктестерге артық беру
- Бұзылған CDN-дердегі файлдардың рұқсатсыз өзгеруі
- Frontend-қолданбалардың жеткізу тізбектеріне шабуылдар
- Intranet-порталдардан (CRM, HRM, ERP, Wiki) браузер арқылы деректердің ағып кетуі
- Қолжетімділікті дұрыс емес басқару және бизнес-логика осалдықтары (оның ішінде IDOR)
- Компания атынан алаяқтық баннерлерді көрсету
- Әзірлеушінің деректерді артық ашуы (OWASP API3:2019)
- Web-беттер мен скрипттер кодындағы пікірлерде маңызды деректердің ашылуы
- Қара SEO (сілтемелерді сату, бәсекелестерді ретаргетинг скрипттері)
- Трекерлер / бақылау пикселдері
- Тегтерді басқару жүйелері
- Дербес деректерді трансшекаралық беру
- Зиянды браузер плагиндері
DPA FAST Analyzer
DPA FAST Analyzer — қауіпсіз әзірлеу процесінде (SSDLC / DevSecOps) frontend-қолданбалардың қауіпсіздігін автоматтандырылған тестілеуге арналған ресейлік FAST-талдағыш.
Құрал скрипттердің мінез-құлқына талдау жүргізеді, үшінші тарап кітапханаларындағы құжатталмаған мүмкіндіктер (НДВ) мен бетбелгілерді анықтайды, клиенттік js/ts қолданбаларын әзірлеуге қойылатын АҚ саясаттарының талаптарын бақылауға және frontend-қолданбаларды Secure by Design қағидаты бойынша шығару үшін шабуыл бетін басқаруға мүмкіндік береді.
Бақылаудың үш деңгейі
Frontend-sandbox (құмсалғыш) технологиясы бойынша FAST-талдау барысында барлық js-код, оның ішінде динамикалық жүктелгені де орындалады. Скрипттерден бөлек, басқа белсенді элементтер де (оқиға атрибуттары, iframe, object және басқалары) анықталады.
Нәтижесінде сіз толық әрі сенімді Frontend SBOM және AppSec-маманның әрекетін талап ететін эталондық қауіпсіздік саясатынан ауытқулар тізімін аласыз.
Мақсатына жету үшін шабуылдаушы скриптіне frontend-қолданба бетінен желілік сұрау орындау қажет болады (мысалы, пайдалы жүктемені жүктеу, ұрланған деректерді жіберу).
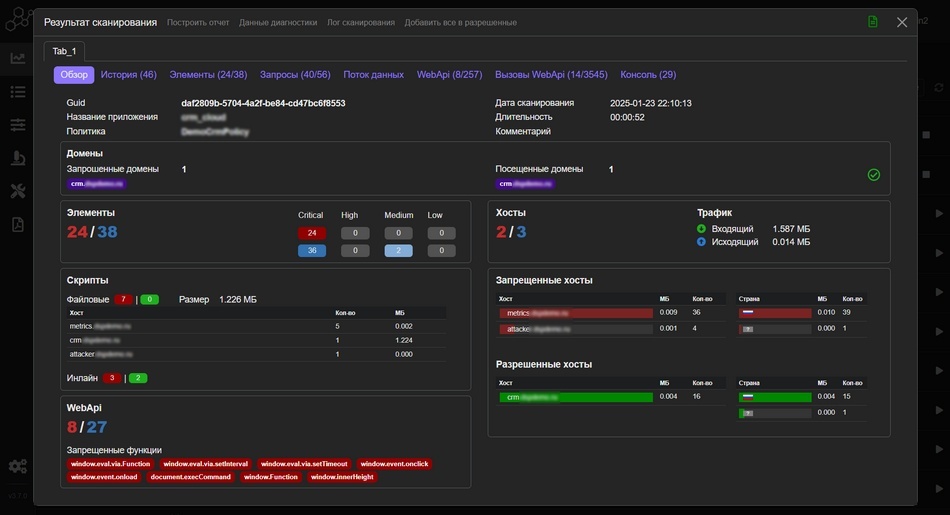
FAST-талдағыш браузердің контент қабатында барлық желілік сұрауларды бақылайды және деректер ағындарының диаграммасын (Data Flow Diagram) көрсетеді. Рұқсат етілмеген хостқа сұрау анықталған жағдайда қауіпсіздік саясатының бұзылуы белгіленеді.
Сондай-ақ серіктестік сервистер қандай деректерді (құрамы / көлемі / баратын елі) жинайтынын талдай аласыз.
Заманауи браузерлер js-қолданбаларға шабуылдаушылар пайдалана алатын көптеген API ұсынады (камераға, микрофонға, экранға, хабарландыруларға, геолокацияға, толық экран режиміне, алмасу буферіне, сақталған төлем әдістеріне қол жеткізу және басқалары). Алайда frontend-қолданбалардың көбі бар API-дің 2 %-нан аспайтынын пайдаланады.
Скрипттердің мінез-құлқын талдау кезінде FAST-талдағыш мұндай API шақыруларын анықтайды. Егер үшінші тарап кітапханалары жаңартылғаннан кейін қолданба микрофонға қол жеткізуді сұрай бастаса, бұл шабуылдаушының кодқа бетбелгі енгізгенін білдіруі мүмкін.
FAST-талдағышты пайдалана отырып, браузердің рұқсат етілмеген API шақырылу фактілерін бақылай аласыз.
Әзірлеу процесіне ендіру
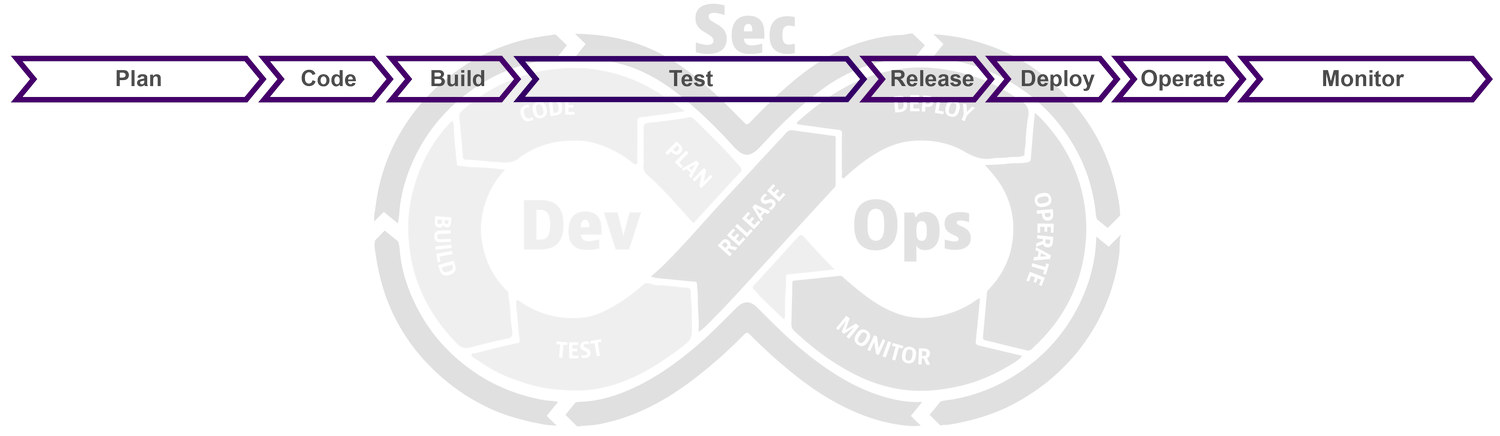
- Белсенді элементтерге саясатты анықтау (мысалы, iframe тыйым салынған)
- Деректерді алушы хосттарға саясатты анықтау
- Браузердің рұқсат етілген қауіпті функцияларына саясатты анықтау (мысалы, тек геолокацияға қол жеткізуге рұқсат етілген)
- 1. FAST-талдағышпен сканерлеуді іске қосу
- 2. Саясатқа сәйкес келеді: релизге рұқсат етіледі
- 3. Саясатқа сәйкес келмейді: ауытқуларды AppSec-маманмен келісу; саясатты түзету не бұзушылықты жою; қайта сканерлеу
- 1. Өнімді нұсқаны FAST-талдағышпен мерзімді сканерлеу
- 2. Саясатқа сәйкес келмейді: инцидентті тергеу
Шешілетін міндеттер
- Қауіпсіз frontend-қолданбаларды әзірлеудің басқарылатын және өлшенетін тәуекелге бағдарланған процесі
- Js-қолданбадағы шабуыл бетін басқару, пайдаланылатын «қауіпті» браузер API-н анықтау
- Классикалық қауіпсіздік талдағыштарына (SAST, DAST, SCA, OSA) көрінбейтін frontend-қолданбаларға қатысты өзекті қауіптер мен осалдықтарды анықтау
- Сенімді серіктестер жинайтын деректерді артықтығы мен трансшекаралық берілуі тұрғысынан талдау мүмкіндігі
- Frontend-қолданбалардағы ақпарат ағып кетуінің, оның ішінде web-скиммингтің (e-skimming) және formjacking-шабуылдардың алдын алу
- Time to Market (TTM) ұзартпай қауіпсіздікті автоматтандырылған талдау
- Қолданбаның аномалды мінез-құлқы бойынша тәуелділіктердегі бетбелгілерді, бұзылу фактілерін және құжатталмаған мүмкіндіктерді (НДВ) анықтау
- PCI DSS 4.0, 152-ФЗ, НКЦКИ, GDPR, АҚ салалық стандарттарының талаптары мен ұсынымдарын орындау. Аудиторларға арналған есептер
- Барлық скрипттер мен басқа белсенді элементтерді түгендеу, тұтастықты бақылау
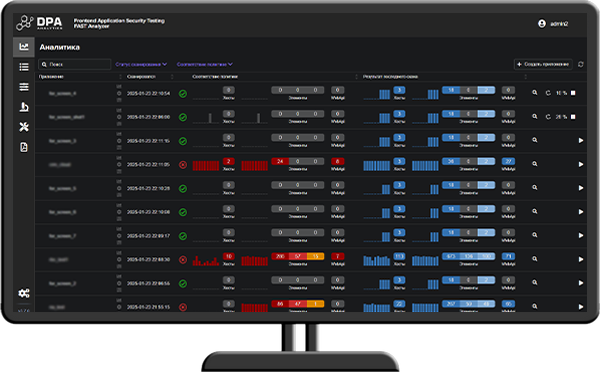
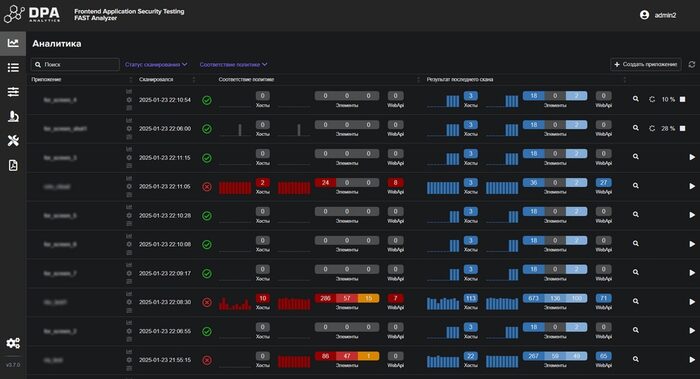
DPA FAST қалай көрінеді
Неге FAST-талдау
Frontend Application Security Testing (FAST) талдағышы басқа қауіпсіздік талдағыштарына көрінбейтін клиенттік JavaScript-қолданбаларға қатысты өзекті қауіптерді анықтайды.
Деректер ағып кетуінің және пайдаланушыларға шабуылдардың алдын алу үшін қауіпсіз әзірлеу процесінде әр релиздің қауіпсіздігін бақылаңыз.
FAST-талдағыш саясаттарды «Ақ тізім» қағидаты бойынша қолданады. Саясатты алғашқы баптағаннан кейін іске қосылу тек AppSec-маманның әрекетін талап ететін нақты бұзушылықты білдіретін элемент немесе әрекет анықталғанда ғана орын алады.
Алғашқы сканерлеуді баптау үшін frontend-қолданбасы бар стенд қажет, базалық E2E-сценарийді қолайлы UI-да баптау бірнеше минутты алады.
Сканерлеу нақты E2E-сценарийлер бойынша орындалады және олардың ұзақтығынан аспайды, бұл Time to Market (TTM) көрсеткішіне әсер етпеуге мүмкіндік береді.
FAST-талдағыш frontend-sandbox (құмсалғыш) технологиясы бойынша жұмыс істеп, барлық js-кодты жаңғыртылған виртуалды браузерде орындайды, кодтың динамикалық енгізілуін, желілік сұрауларды және браузер API пайдаланылуын бақылайды.
Frontend-қолданбаларды қауіпсіз әзірлеу және әр релизді Secure by Design қағидаты бойынша шығару
DPA FAST өнімін Қазақстанда және Орталық Азияда енгізу
Банктерге, финтехке, e-commerce және телеком компанияларына клиенттік JavaScript-кодтың қауіпсіздігін бақылауға көмектесеміз: үшінші тарап скрипттері мен CDN-нен бастап дербес деректерді трансшекаралық беруге дейін.
- Міндеттеріңізге сай DPA FAST басылымын таңдау және лицензия құнын есептеу
- Демонстрация және инфрақұрылымыңызда пилот жүргізуге көмектесу
- Лицензияларды жеткізу және заңды тұлғаларға арналған жабу құжаттары
- CI/CD-ге, репозиторийлерге, тапсырма трекерлеріне енгізу және біріктіру
- Орыс тілінде техникалық қолдау және сүйемелдеу
- Әзірлеу және AppSec командаларын оқыту
Кеңсе Алматыда. Бүкіл Қазақстандағы және Орталық Азия елдеріндегі компаниялармен жұмыс істейміз: Өзбекстан, Қырғызстан, Тәжікстан, Түрікменстан.