TRAIO — o‘zbekistonlik jamoalar uchun ilovalar xavfsizligini boshqarish platformasi, o‘z konturingiz ichida
SAST, SCA, DAST, sirlar va konteynerlar — bitta platformada. Qozog‘iston banklari va davlat sektori uchun — QR AMRRA № 53 va Yagona talablar asosida. Faqat On-Premise.
Vazifalar va tarmoqlar bo‘yicha yechimlar
Tartibga soluvchi talab qiladigan SAST va kutubxonalar tahlili — tayyor holda va sizning konturingizda.
Sizning infratuzilmangizda joylashtiriladi va tashqariga chiqishni talab qilmaydi.
1C kodi ham xuddi shu platformada tekshiriladi va qolgan barcha stek bilan bir xil zaifliklar ro‘yxatiga tushadi.
Har bir versiya bo‘yicha tekshiruv natijalari auditdan ikki hafta oldin emas, doimiy ravishda yig‘ib boriladi.
To‘liq Application Security steki
Xavfsizlikning har bir darajasi uchun ixtisoslashgan vositalar — yagona interfeysda.
Manba kodini zaifliklarga tahlil qilish, 30+ til: C#, C, C++, Go, Kotlin, Java, JavaScript, PHP, Python, Ruby, Rust, Scala, Swift, TypeScript. Semgrep, Bandit, ESLint va boshqa dvigatellar.
Ishlayotgan ilovani sinash: veb-ilovalar va API’larni skanerlash, autentifikatsiya va avtorizatsiyani tekshirish — SAST ko‘rmaydigan holatlar.
Maven, NuGet, npm, pip, bundler va boshqalar uchun uchinchi tomon kutubxonalaridagi CVE’lar. CycloneDX va SPDX formatlaridagi SBOM. OWASP Dependency-Check, Dependency-Track, Trivy, Syft.
Kod va git tarixidagi API kalitlari, parollar va tokenlarni qidirish (TruffleHog, Gitleaks) — hisob ma’lumotlari sizib chiqishining oldini oladi.
Docker obrazlari hamda Terraform, Kubernetes, Helm, Dockerfile konfiguratsiyalarini zaifliklar va noto‘g‘ri sozlamalarga skanerlash (Trivy, Checkov).
APK va IPA statik tahlili: Android va iOS platformalari, binar fayllar tahlili.
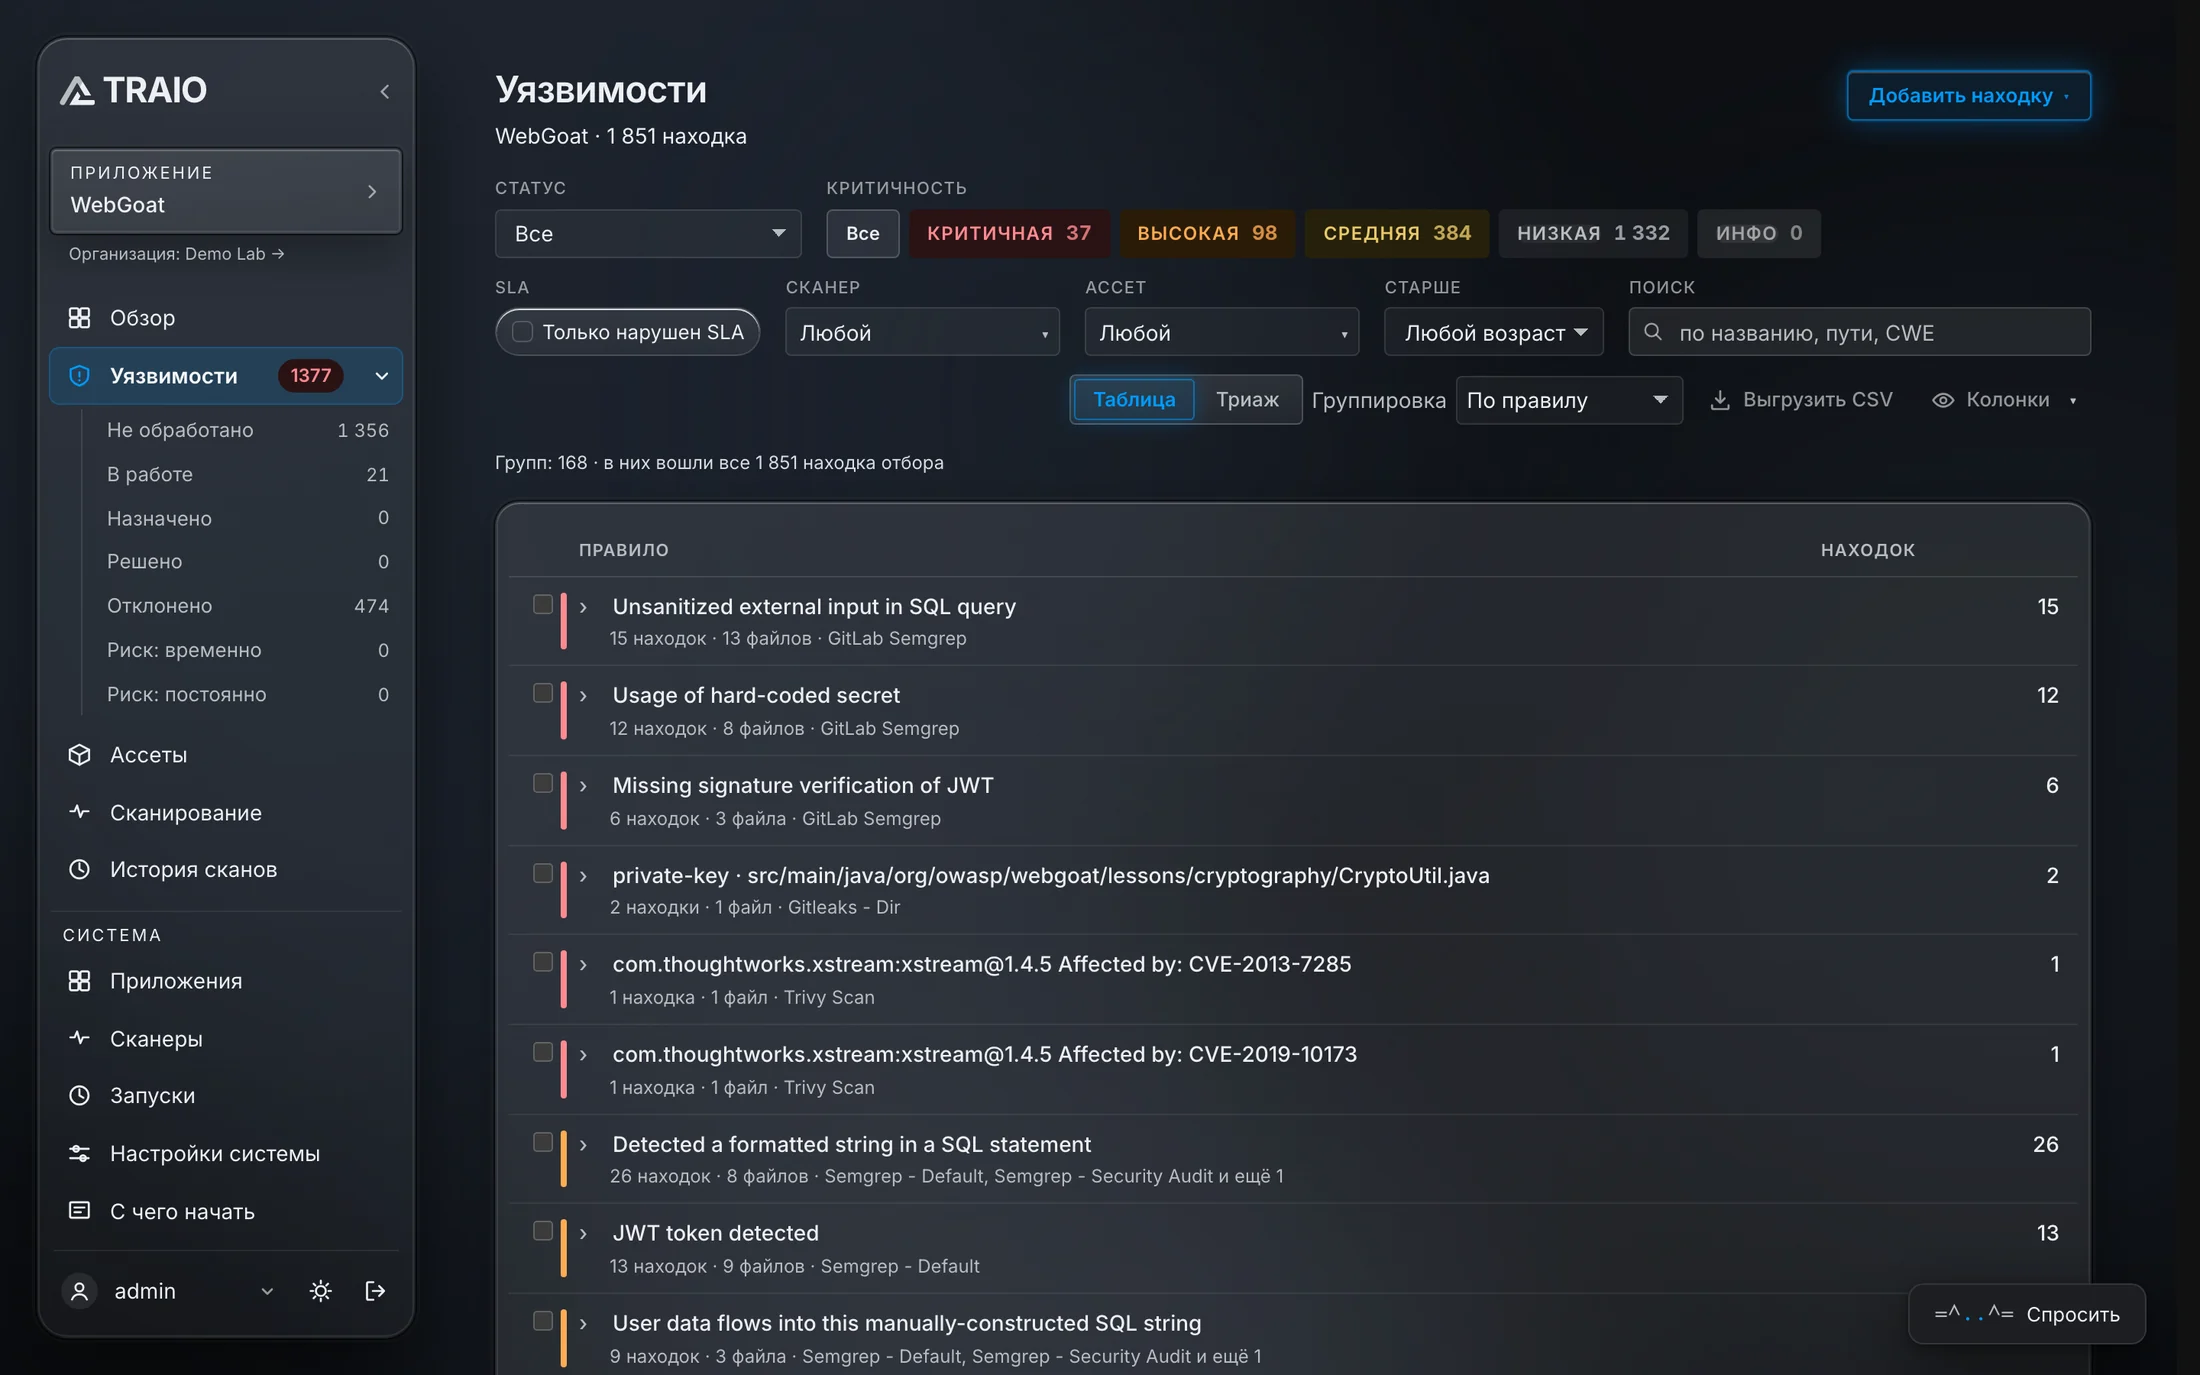
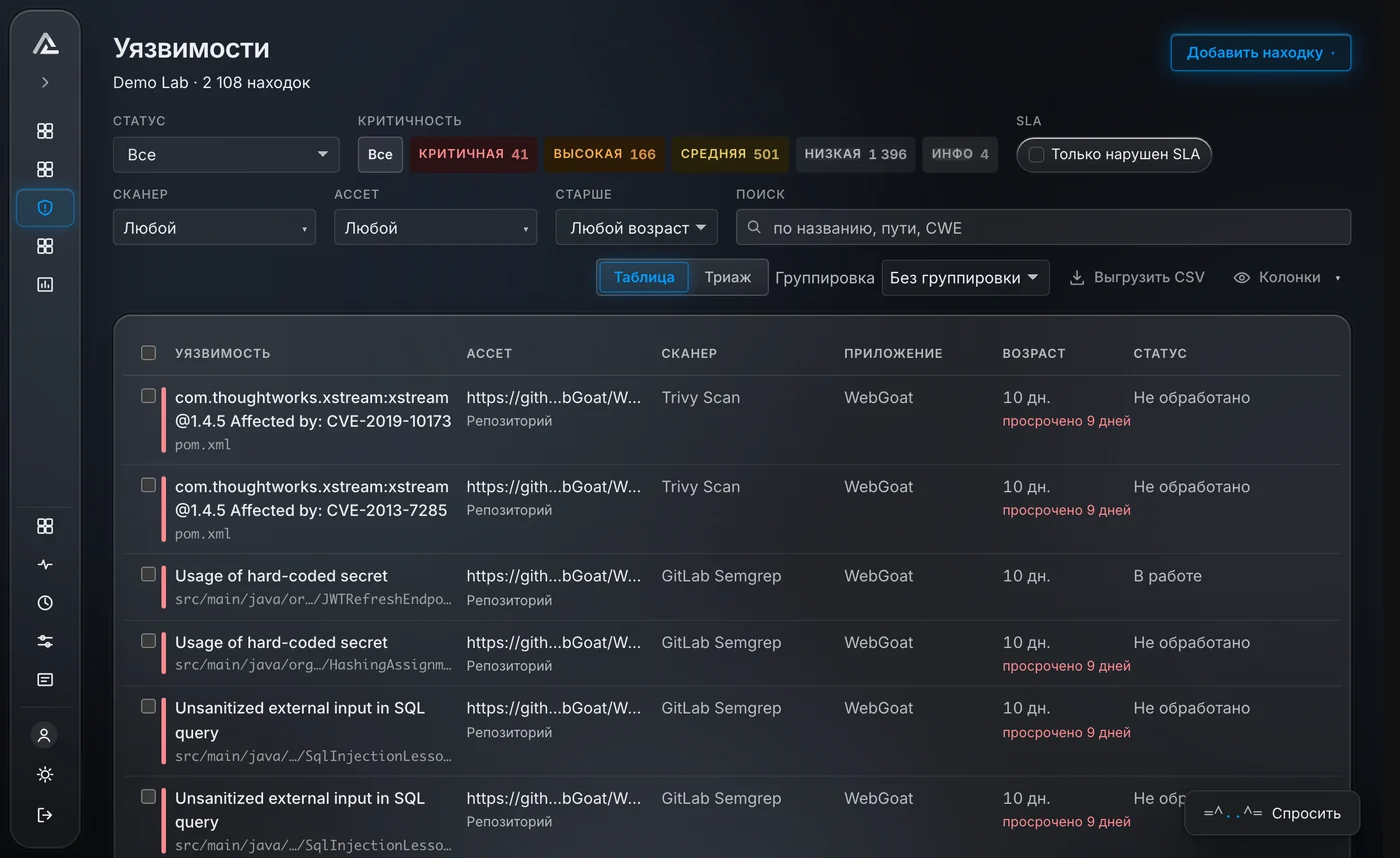
Barcha topilmalar. Yagona ro‘yxat.
Barcha skanerlarning topilmalari bitta jadvalda — jiddiylik, holat, muddat, skaner, aktiv va ilova bo‘yicha filtrlar bilan.
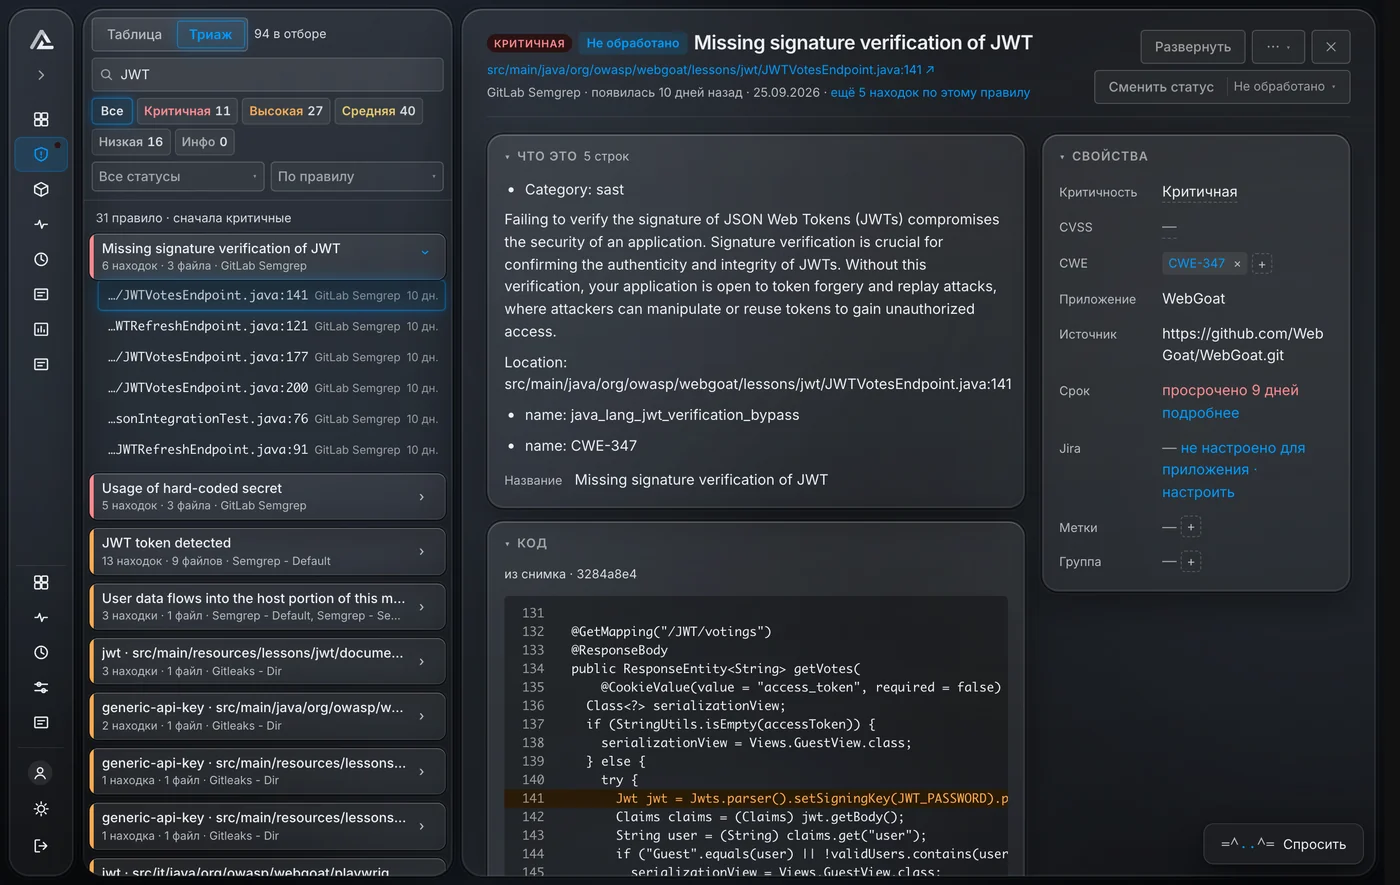
Har bir zaiflikning to‘liq konteksti
Har bir topilmada — jiddiylik, CWE, fayl va qator, repozitoriy, muddat va kod parchasi bevosita kartochkaning o‘zida.
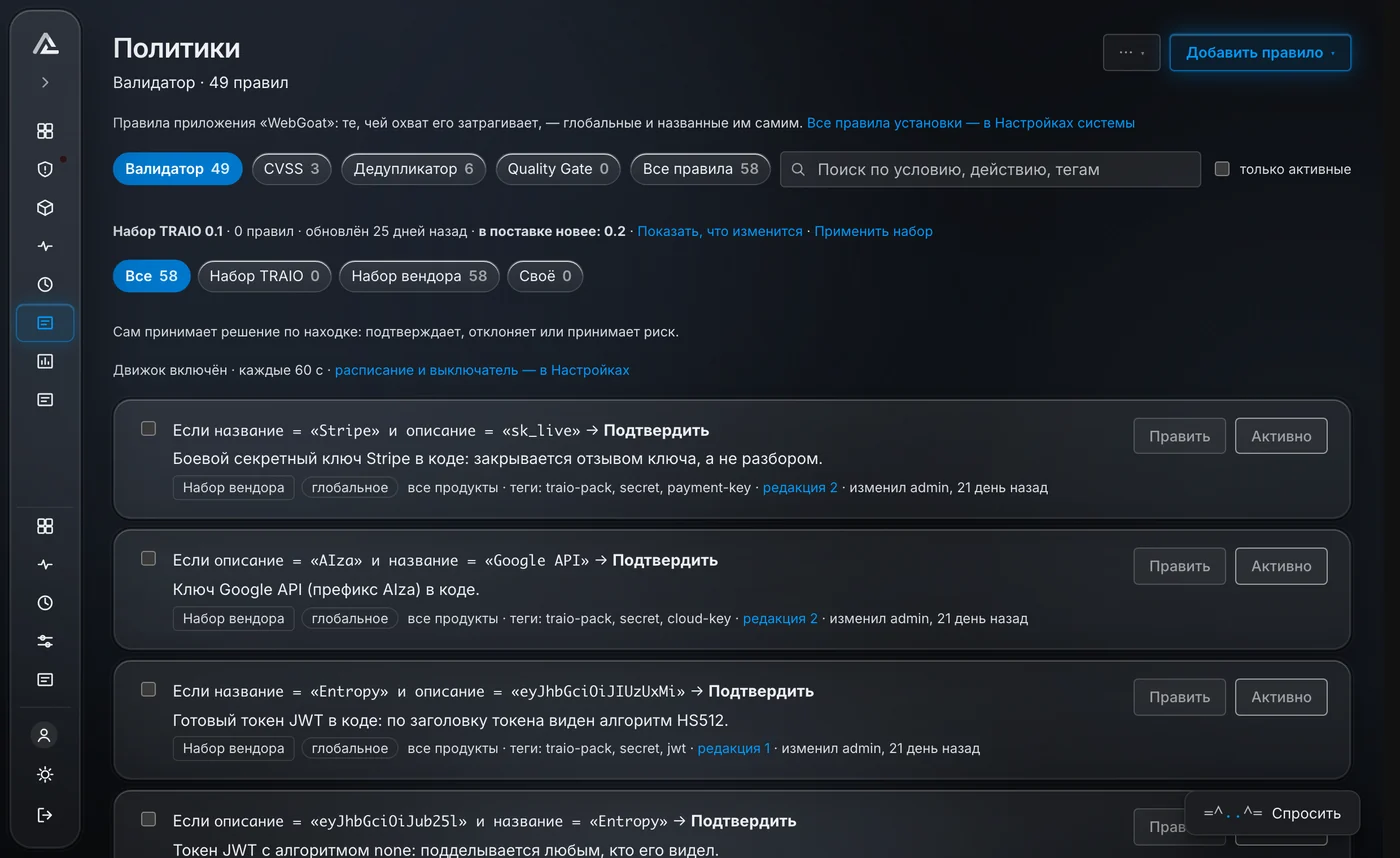
Qoidalar. Qo‘l mehnati kamroq.
Validator topilma bo‘yicha o‘zi qaror qabul qiladi: tasdiqlaydi, rad etadi yoki xavfni qabul qiladi — sizning qoidalaringiz asosida.
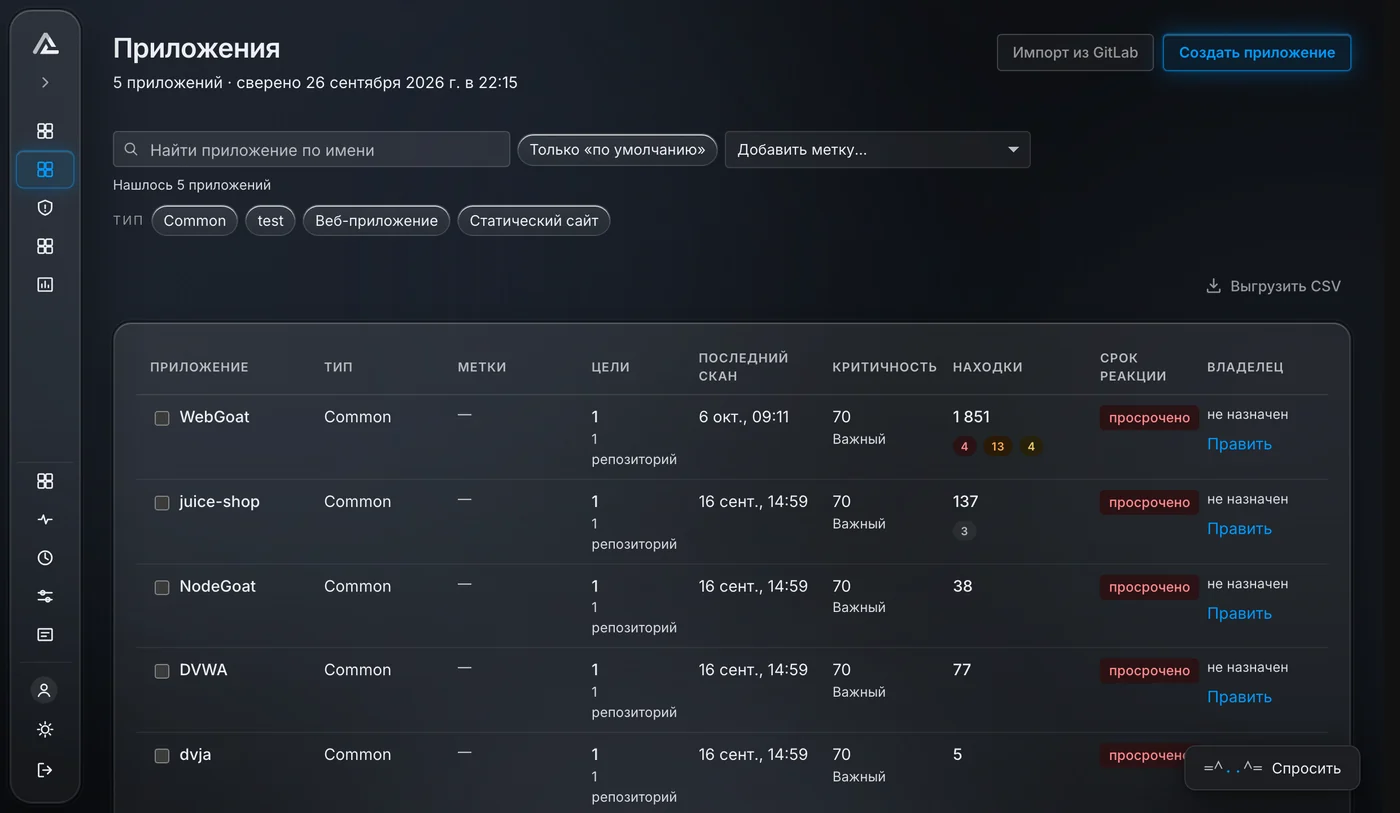
Barcha ilovalar bir joyda
Repozitoriylar, arxivlar, Docker obrazlari, domenlar, xostlar va bulutli akkauntlar — ilovalarga bog‘langan holda.
Sizning stekingiz bilan ishlaydi
- Repozitoriylarni avtomatik import qilish
- Webhook bo‘yicha va har bir commit’da skanerlash
- Merge Request’dagi izohlar
- MR’ni xavfsizlik mezonlari bo‘yicha yopish
- Zaifliklar bo‘yicha vazifalarni avtomatik yaratish
- Holatlarni ikki tomonlama sinxronlash
- Webhook qo‘llab-quvvatlanadi
- Tashkilotni bitta token bilan ulash
- Repozitoriylarni ilovalar bo‘yicha taqsimlab import qilish
- Push’da webhook
Qozog‘iston tartibga soluvchilari talablari va PCI DSS
TRAIO asosiy hujjatlardagi xavfsiz ishlab chiqish talablarini qamrab oladi. YaDShE (EShDI) mavjud tarmoqlarda ishlaydi: milliy shlyuzning ishonchli sertifikatlari oldindan o‘rnatilgan.
Banklarning axborot xavfsizligiga qo‘yiladigan talablar. 2026-yil aprelidan QR MB № 48-son qarorining o‘rnini egalladi.
Davlat sektori uchun Yagona talablar: dasturiy ta’minotni ishga tushirishdan oldin AX talablariga muvofiqligini sinash.
Moliya tashkilotlarining AX talablari bo‘yicha Qozog‘iston Respublikasi Milliy banki qarori.
To‘lov kartalari ma’lumotlari xavfsizligining xalqaro standarti.
Litsenziyaning ikki varianti
Barcha modullar, foydalanuvchilar va loyihalar — cheklovsiz. Faqat aktivlar hisobi farq qiladi. Ikkala variant ham On-Premise, bulutli versiya taqdim etilmaydi.
Aktivlar soni bo‘yicha litsenziyalanadi va infratuzilmangiz hajmiga qarab kengayadi.
- Barcha funksiyalar: SAST, DAST, SCA, Container Security, MAST
- Cheksiz foydalanuvchilar, oqimlar va loyihalar
- Aktivlar soni bo‘yicha cheklov
- On-Premise
So‘rov bo‘yicha qat’iy narx, aktivlar soniga cheklovlarsiz.
- Barcha funksiyalar: SAST, DAST, SCA, Container Security, MAST
- Cheksiz foydalanuvchilar, oqimlar va loyihalar
- Cheksiz miqdordagi aktivlar
- On-Premise
Tizim talablari
Ubuntu 22.04 LTS, Docker va Docker Compose. Ikkita virtual mashina: TRAIO Platform va TRAIO CI. Docker orqali istalgan Linux distributivi qo‘llab-quvvatlanadi. Tarmoq portlari: HTTPS/HTTP (443/80).
- CPU: 4 yadro
- RAM: 8 GB
- Storage: 60 GB SSD
- OS: Ubuntu 22.04.5+ LTS
- Docker + Compose
har bir VM uchun
- CPU: 4 yadro
- RAM: 16 GB
- Storage: 100 GB SSD
- OS: Ubuntu 22.04.5+ LTS
- Docker + Compose
har bir VM uchun
TRAIO haqida nima deyishadi
«O‘z skanerlaringizni qo‘shish, istalgan vositani moslashtirish va payplaynlarga tegmaslik? Ha, bu allaqachon mavjud. TRAIO skanerlashni triggerlar bo‘yicha o‘zi ishga tushiradi va odatiy ishlab chiqish jarayonini buzmaydi.»
«Qulay va intuitiv interfeys, jamoa o‘zlashtirishi uchun minimal vaqt. Joriy ishlab chiqish jarayonlari bilan juda tez integratsiya — CI/CD payplaynlarini qayta qurish shart emas.»
«Men mahsulotni o‘zimning sinov loyihamda sinab ko‘rdim va foydalanish osonligi hamda sozlash moslashuvchanligi menga yoqdi.»
TRIDS va AST Cyber Lab hamkorlikdagi ishlanmasi
TRAIO’ni Qozog‘istonning TRIDS kompaniyasi («Triangle DevSecOps Services» MChJ) AST Cyber Lab ishtirokida ishlab chiqadi. AST Cyber Lab TRAIO’ni yetkazib beradi va joriy etadi, Qozog‘iston va Markaziy Osiyo banklari, davlat sektori va IT-kompaniyalarida pilot hamda ishlab chiqish jarayonlariga integratsiya qilishda yordam beradi.
- Sizning infratuzilmangizda demonstratsiya va pilot
- On-Premise joylashtirish va GitLab, GitHub, Jira’ni ulash
- Qoidalar, Quality Gate va audit hisobotini sozlash
- Ishlab chiqish va AppSec jamoalarini o‘qitish
AST Cyber Lab ofisi Almatida joylashgan. Qozog‘iston bo‘ylab va Markaziy Osiyo mamlakatlarida — O‘zbekiston, Qirg‘iziston, Tojikiston, Turkmanistonda kompaniyalar bilan ishlaymiz.