TRAIO — сіздің контурыңыздағы қолданбалардың қауіпсіздігін басқару платформасы
SAST, SCA, DAST, құпиялар мен контейнерлер бір платформада. Қазақстанның банктері мен мемлекеттік секторы үшін — ҚНРДА № 53 талаптары мен Бірыңғай талаптарға сай. Тек On-Premise.
Міндеттер мен салалар бойынша шешімдер
Реттеуші талап ететін SAST және кітапханаларды талдау — қораптан тыс және сіздің контурыңызда.
Сіздің инфрақұрылымыңызда орналастырылады және сыртқа шығуды қажет етпейді.
1С коды сол платформада тексеріледі және қалған стектің барлығымен бірдей осалдықтар тізіміне түседі.
Әр нұсқа бойынша тексеру нәтижелері аудитке екі апта қалғанда емес, үнемі жиналып тұрады.
Толық Application Security стегі
Қауіпсіздіктің әр деңгейіне арналған мамандандырылған құралдар — бірыңғай интерфейсте.
Бастапқы кодты осалдықтарға талдау, 30+ тіл: C#, C, C++, Go, Kotlin, Java, JavaScript, PHP, Python, Ruby, Rust, Scala, Swift, TypeScript. Semgrep, Bandit, ESLint және басқа қозғалтқыштар.
Жұмыс істеп тұрған қолданбаны тестілеу: веб-қолданбалар мен API сканерлеу, аутентификация мен авторизацияны тексеру — SAST көрмейтін нәрсе.
Maven, NuGet, npm, pip, bundler және басқалар үшін үшінші тарап кітапханаларындағы CVE. CycloneDX және SPDX форматтарындағы SBOM. OWASP Dependency-Check, Dependency-Track, Trivy, Syft.
Кодтан және git-тарихынан API-кілттерді, парольдерді және токендерді іздеу (TruffleHog, Gitleaks) — тіркелгі деректерінің ағып кетуінің алдын алады.
Docker-образдарды және Terraform, Kubernetes, Helm, Dockerfile конфигурацияларын осалдықтар мен қате баптауларға сканерлеу (Trivy, Checkov).
APK және IPA статикалық талдауы: Android және iOS платформалары, бинарлық файлдарды талдау.
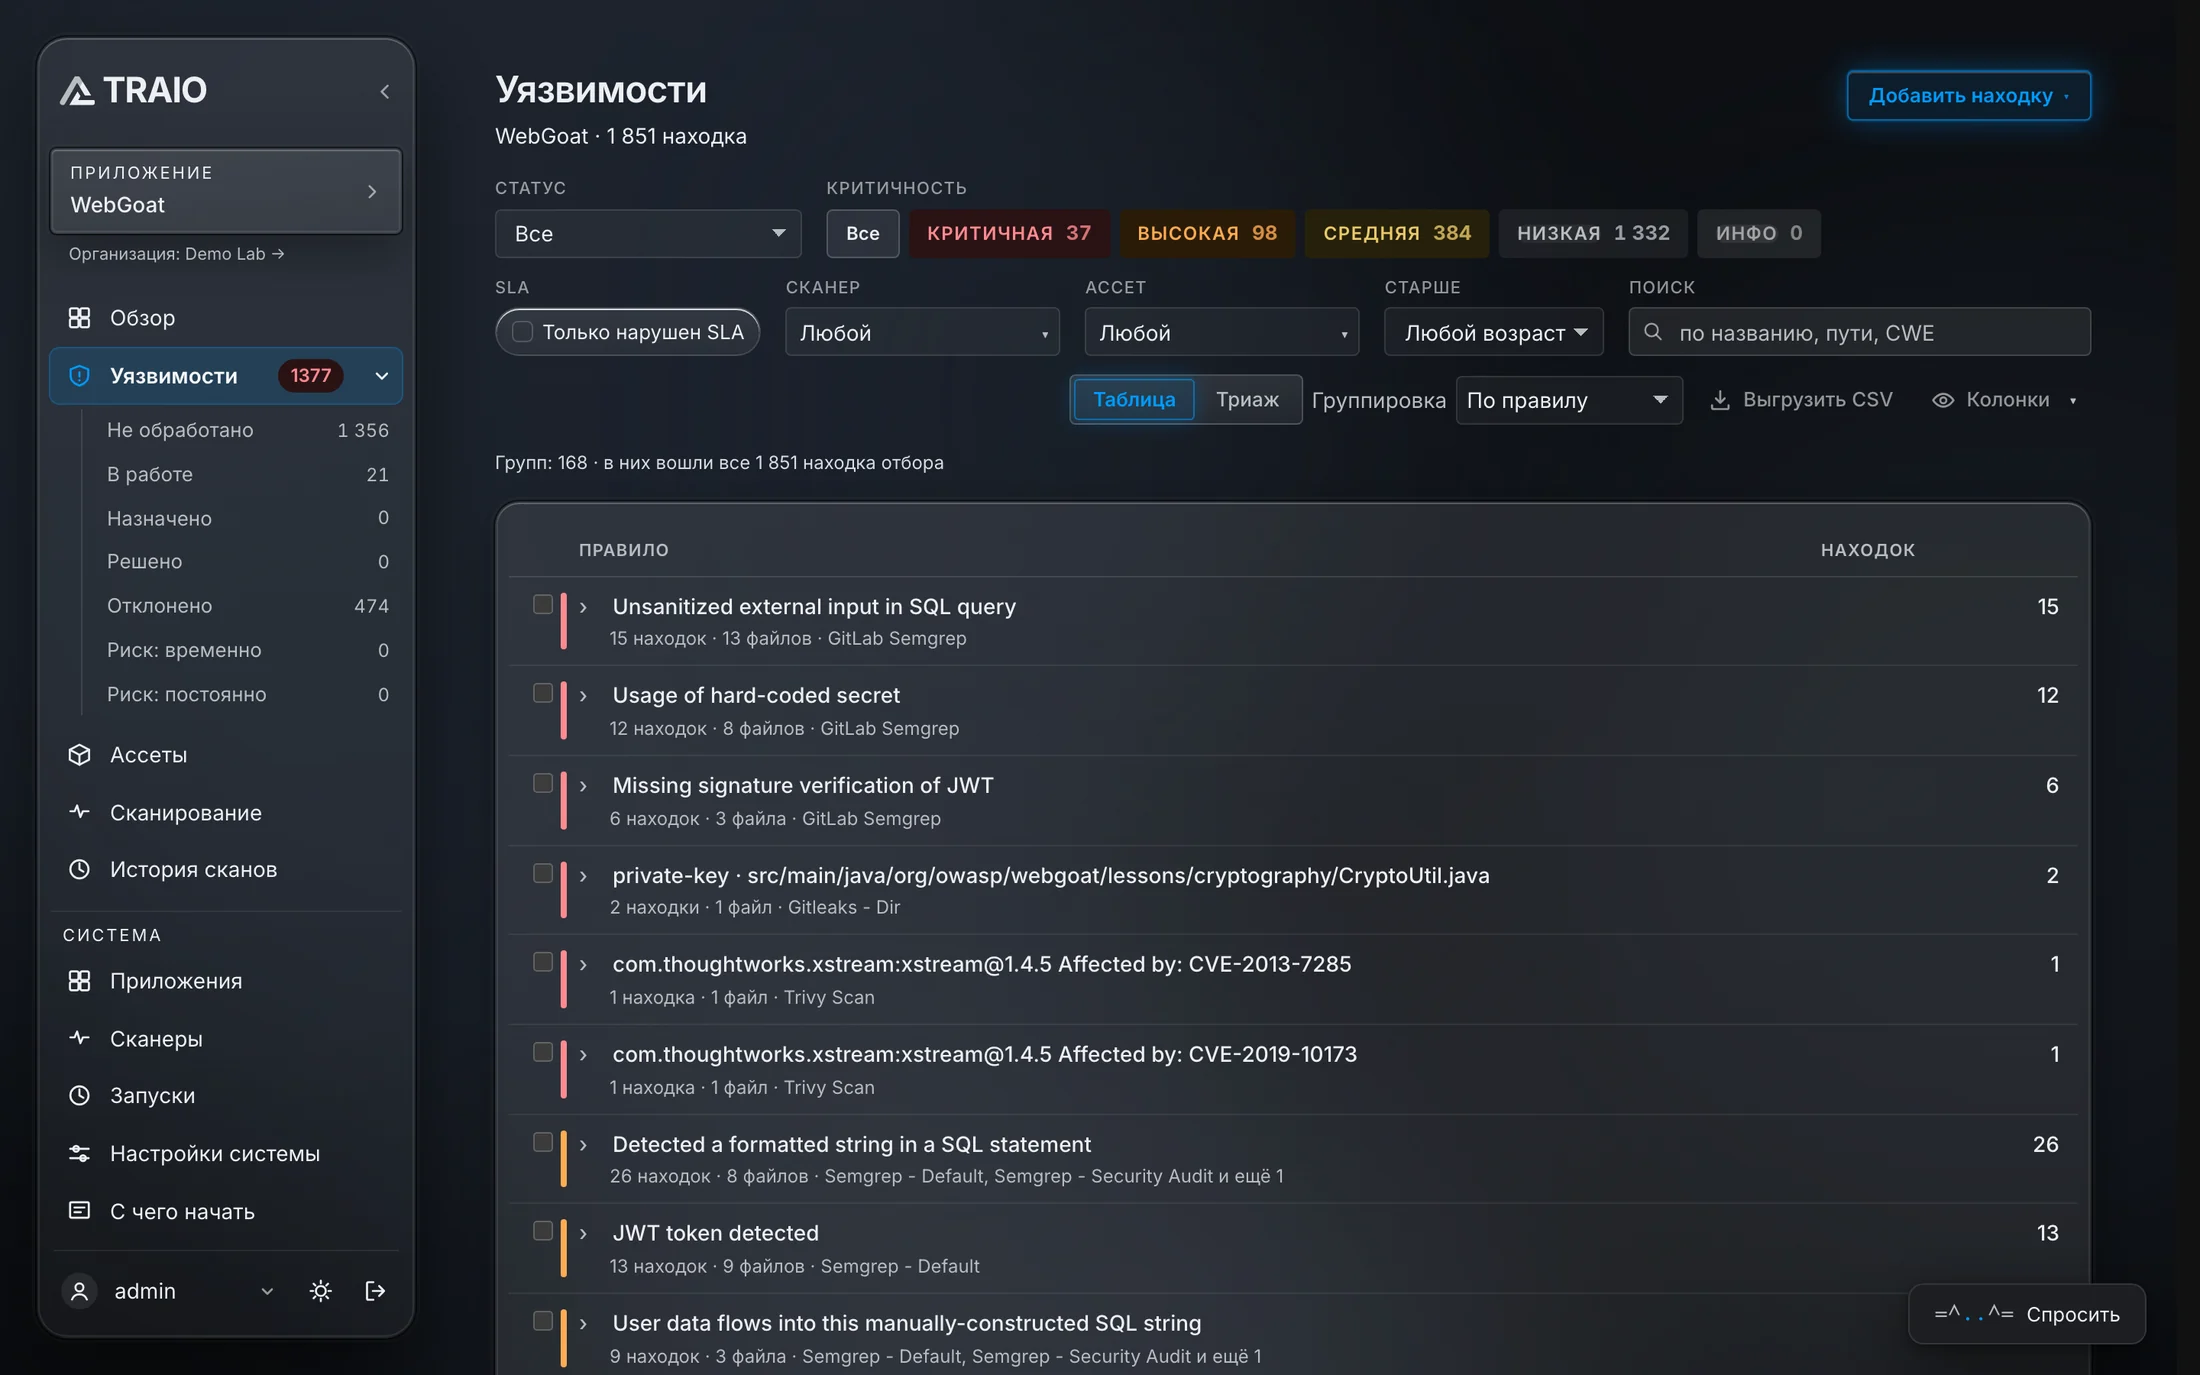
Барлық табылғандар. Бірыңғай тізім.
Барлық сканерлердің табылғандары бір кестеде — маңыздылығы, мәртебесі, мерзімі, сканері, ассеті және қолданбасы бойынша сүзгілермен.
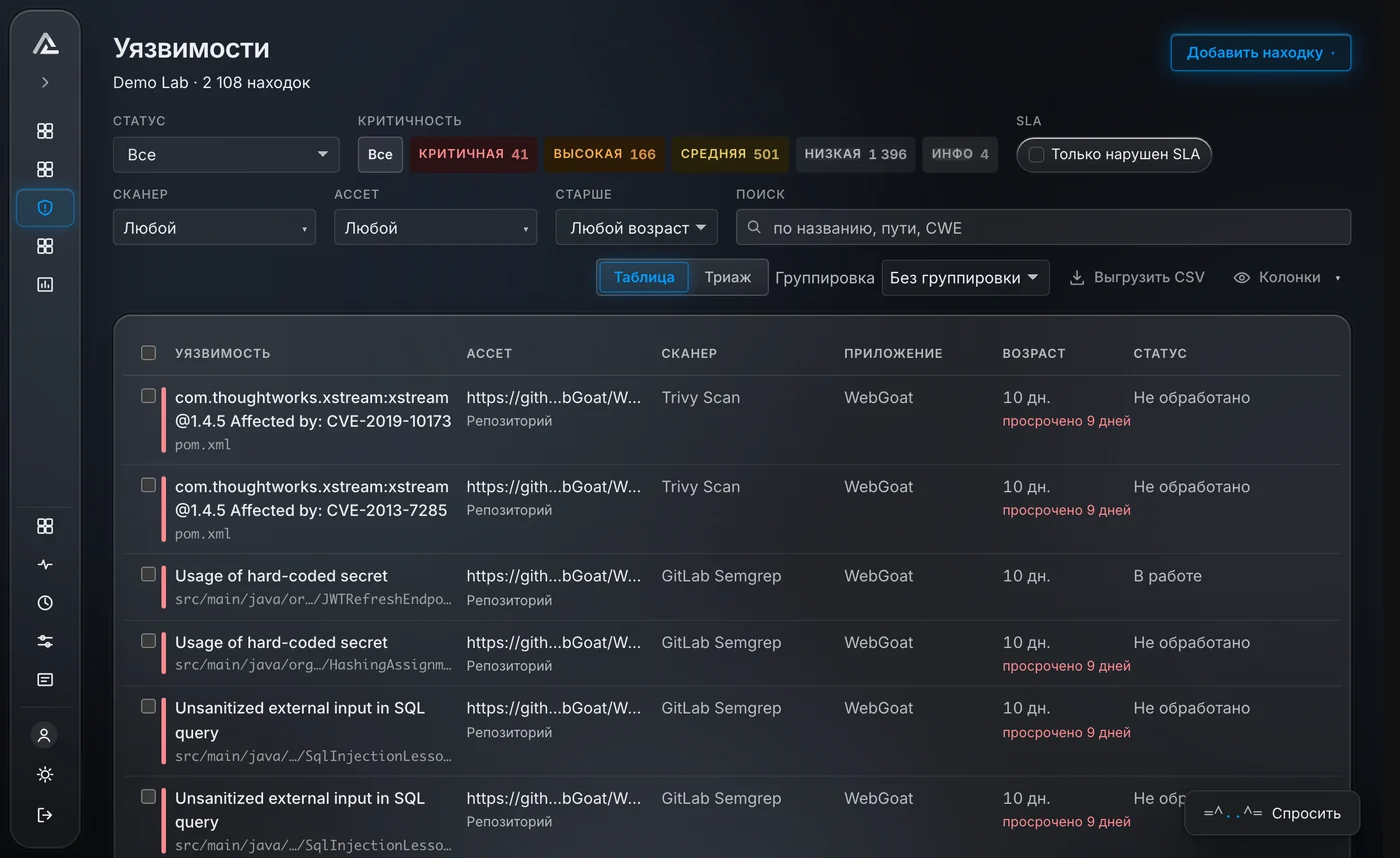
Әр осалдықтың толық контексі
Әр табылғанда — маңыздылығы, CWE, файл мен жол, репозиторий, мерзімі және карточканың өзінде код үзіндісі.
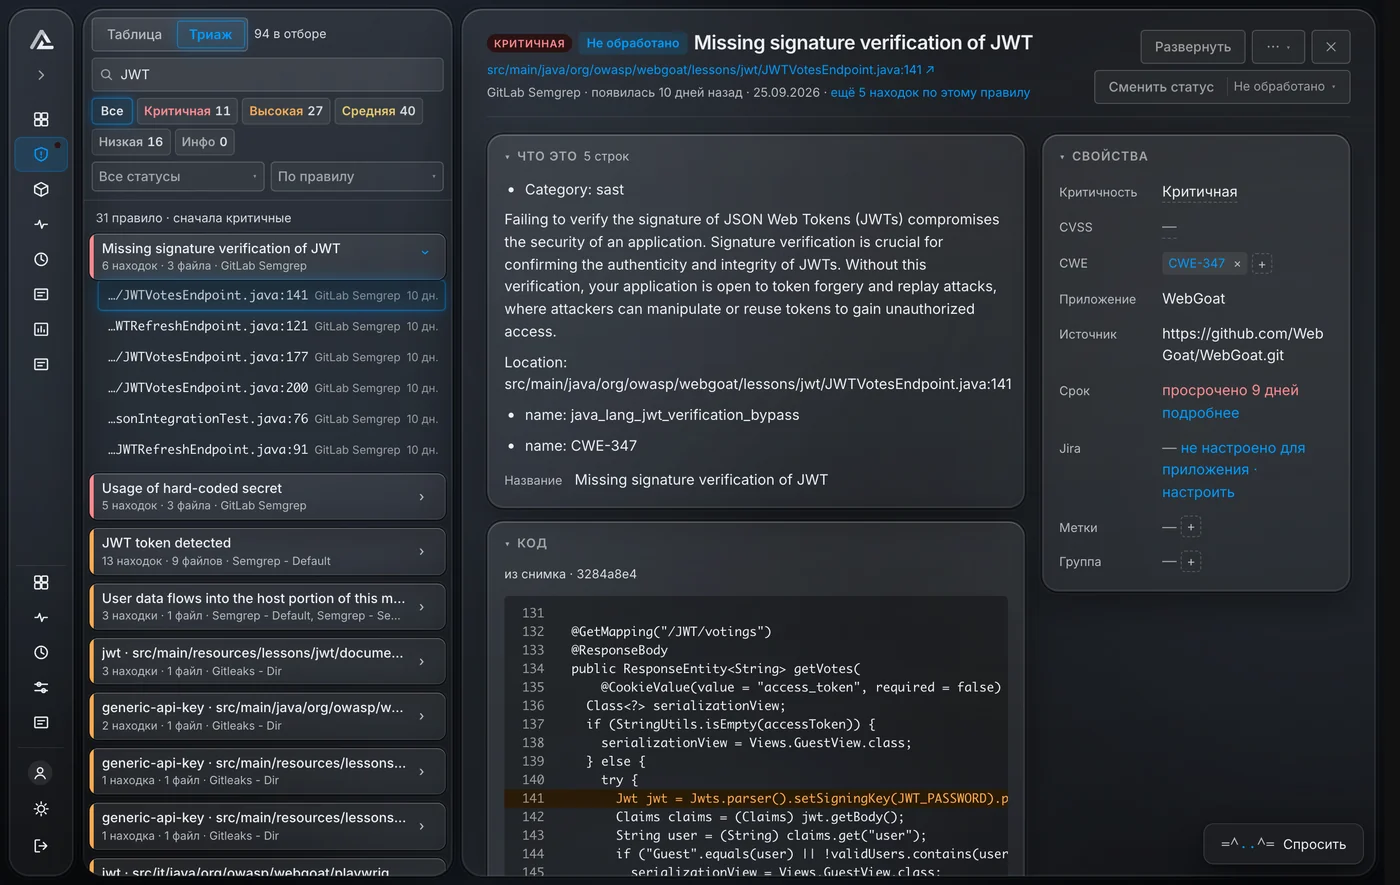
Ережелер. Қолмен жұмыс аз.
Валидатор табылған бойынша шешімді өзі қабылдайды: растайды, қабылдамайды немесе тәуекелді қабылдайды — сіздің ережелеріңіз бойынша.
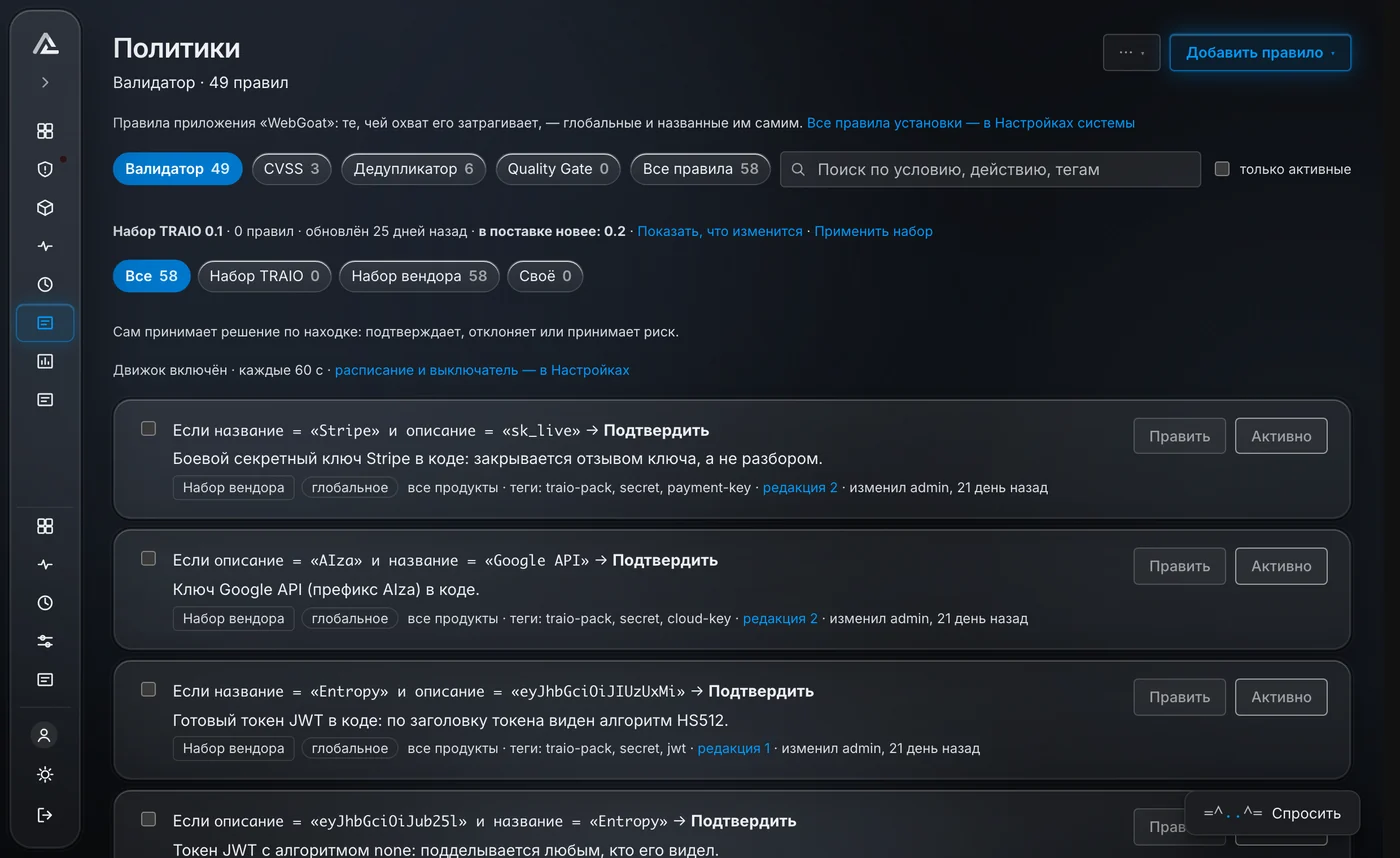
Барлық қолданбалар бір жерде
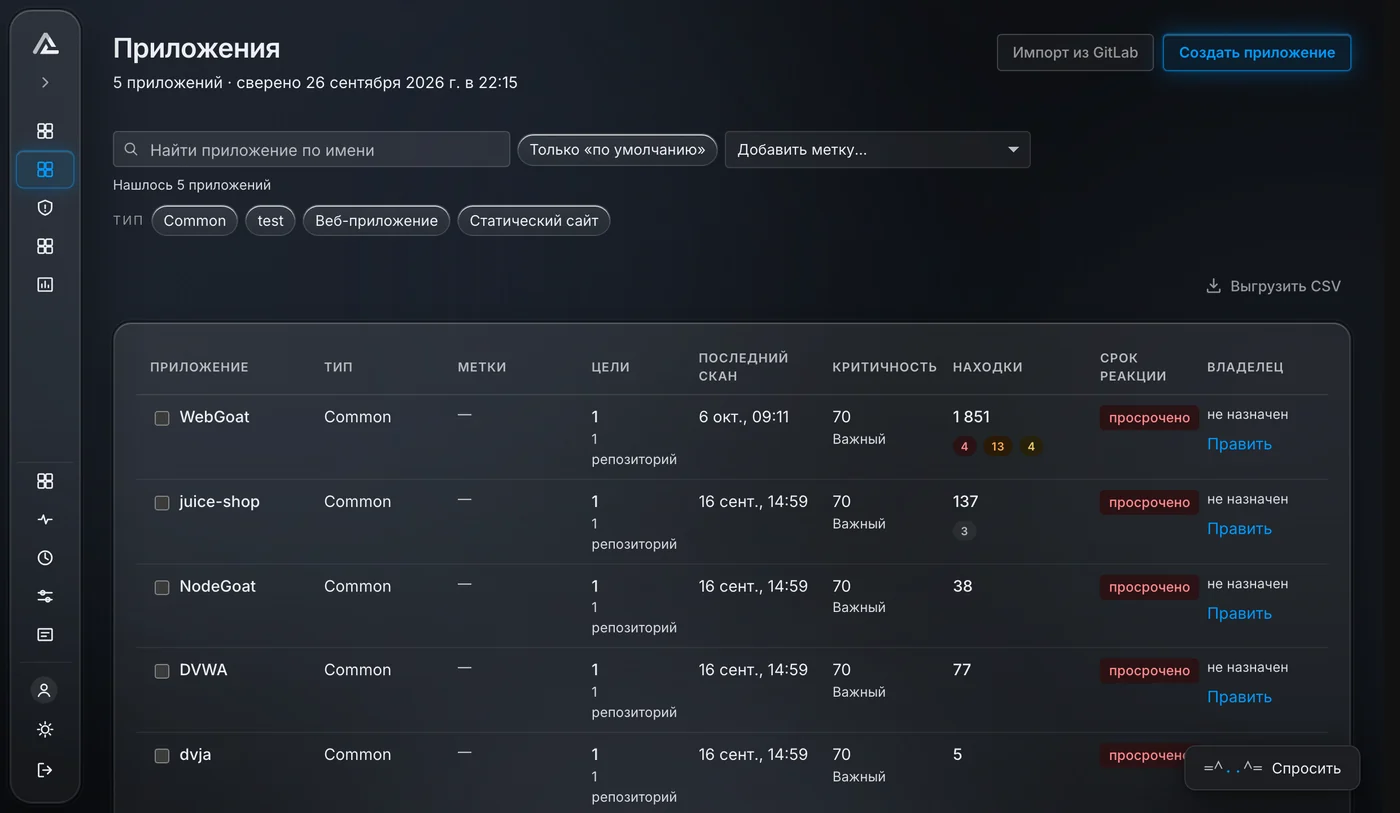
Репозиторийлер, архивтер, Docker-образдар, домендер, хосттар және бұлттық аккаунттар — қолданбаларға байланыстырылған.
Сіздің стегіңізбен жұмыс істейді
- Репозиторийлерді автоматты импорттау
- Webhook бойынша және әр коммитте сканерлеу
- Merge Request-тегі пікірлер
- MR-ды security-критерийлер бойынша жабу
- Осалдықтар бойынша тапсырмаларды автоматты құру
- Мәртебелерді екі жақты синхрондау
- Webhook қолдауы
- Ұйымды бір токенмен қосу
- Репозиторийлерді қолданбалар бойынша бөлумен импорттау
- Push-қа webhook
Қазақстан реттеушілерінің және PCI DSS талаптары
TRAIO негізгі құжаттардағы қауіпсіз әзірлеуге қойылатын талаптарды қамтиды. ИӨБШ (интернетке бірыңғай шлюз) бар желілерде жұмыс істейді: ұлттық шлюздің сенімді сертификаттары алдын ала орнатылған.
Банктердің ақпараттық қауіпсіздігіне қойылатын талаптар. 2026 жылғы сәуірден бастап ҚРҰБ № 48 қаулысының орнына енгізілді.
Мемлекеттік сектор үшін Бірыңғай талаптар: БҚ-ны пайдалануға бергенге дейін ақпараттық қауіпсіздік талаптарына сәйкестігіне сынау.
Қазақстан Республикасы Ұлттық Банкінің қаржы ұйымдарының АҚ-на қойылатын талаптар жөніндегі қаулысы.
Төлем карталары деректерінің қауіпсіздігінің халықаралық стандарты.
Лицензияның екі нұсқасы
Барлық модульдер, пайдаланушылар және жобалар — шектеусіз. Тек ассеттерді есепке алу ерекшеленеді. Екі нұсқа да — On-Premise, бұлттық нұсқа ұсынылмайды.
Ассеттер санына қарай лицензияланады және инфрақұрылымыңыздың көлеміне сай масштабталады.
- Барлық функционал: SAST, DAST, SCA, Container Security, MAST
- Пайдаланушылар, ағындар және жобалар шексіз
- Ассеттер санына шектеу
- On-Premise
Тұрақты баға сұраныс бойынша, ассеттер санына шектеусіз.
- Барлық функционал: SAST, DAST, SCA, Container Security, MAST
- Пайдаланушылар, ағындар және жобалар шексіз
- Ассеттер саны шексіз
- On-Premise
Жүйелік талаптар
Ubuntu 22.04 LTS, Docker және Docker Compose. Екі виртуалды машина: TRAIO Platform және TRAIO CI. Docker арқылы кез келген Linux дистрибутиві қолдау табады. Желілік порттар: HTTPS/HTTP (443/80).
- CPU: 4 ядро
- RAM: 8 GB
- Storage: 60 GB SSD
- OS: Ubuntu 22.04.5+ LTS
- Docker + Compose
әр VM үшін
- CPU: 4 ядро
- RAM: 16 GB
- Storage: 100 GB SSD
- OS: Ubuntu 22.04.5+ LTS
- Docker + Compose
әр VM үшін
TRAIO туралы не дейді
«Өз сканерлеріңізді қосу, кез келген құралды икемдеу және пайплайндарға араласпау? Иә, бұл қазірдің өзінде бар. TRAIO сканерлеуді триггерлер бойынша өзі іске қосады және әзірлеудің әдеттегі процесін бұзбайды.»
«Ыңғайлы әрі түсінікті интерфейс, командаға меңгеруге аз уақыт кетеді. Әзірлеудің қазіргі процестерімен өте жылдам интеграция — CI/CD-пайплайндарды қайта құрудың қажеті жоқ.»
«Мен өнімді өзімнің тестілік жобамда сынап көрдім, қолдануға оңайлығы мен баптаудың икемділігі ұнады.»
TRIDS және AST Cyber Lab бірлескен әзірлемесі
TRAIO-ны қазақстандық TRIDS компаниясы («Triangle DevSecOps Services» ЖШС) AST Cyber Lab қатысуымен әзірлейді. AST Cyber Lab TRAIO-ны жеткізеді және енгізеді, Қазақстан мен Орталық Азияның банктерінің, мемлекеттік секторының және IT-компанияларының әзірлеу процестеріне пилот пен интеграция жасауға көмектеседі.
- Сіздің инфрақұрылымыңызда демонстрация және пилот
- On-Premise орналастыру және GitLab, GitHub, Jira қосу
- Ережелерді, Quality Gate және аудитке арналған есептілікті баптау
- Әзірлеу және AppSec командаларын оқыту
AST Cyber Lab кеңсесі Алматыда. Бүкіл Қазақстан бойынша және Орталық Азия елдерінде: Өзбекстан, Қырғызстан, Тәжікстан, Түрікменстанда компаниялармен жұмыс істейміз.