TRAIO — платформа управления безопасностью приложений внутри вашего контура
SAST, SCA, DAST, секреты и контейнеры в одной платформе. Для банков и госсектора Казахстана — с требованиями АРРФР № 53 и Единых требований. Только On-Premise.
Решения по задачам и отраслям
SAST и анализ библиотек, которые требует регулятор, — из коробки и в вашем контуре.
Разворачивается на вашей инфраструктуре и не требует выхода наружу.
Код 1С проверяется в той же платформе и попадает в тот же список уязвимостей, что и весь остальной стек.
Результаты проверок по каждой версии собираются постоянно, а не за две недели до аудита.
Полный стек Application Security
Специализированные инструменты для каждого уровня безопасности — в едином интерфейсе.
Анализ исходного кода на уязвимости, 30+ языков: C#, C, C++, Go, Kotlin, Java, JavaScript, PHP, Python, Ruby, Rust, Scala, Swift, TypeScript. Движки Semgrep, Bandit, ESLint и другие.
Тестирование работающего приложения: сканирование веб-приложений и API, проверка аутентификации и авторизации — то, что SAST не увидит.
CVE в сторонних библиотеках для Maven, NuGet, npm, pip, bundler и других. SBOM в форматах CycloneDX и SPDX. OWASP Dependency-Check, Dependency-Track, Trivy, Syft.
Поиск API-ключей, паролей и токенов в коде и git-истории (TruffleHog, Gitleaks) — предотвращает утечки учётных данных.
Сканирование Docker-образов и конфигураций Terraform, Kubernetes, Helm, Dockerfile на уязвимости и мисконфигурации (Trivy, Checkov).
Статический анализ APK и IPA: платформы Android и iOS, анализ бинарных файлов.
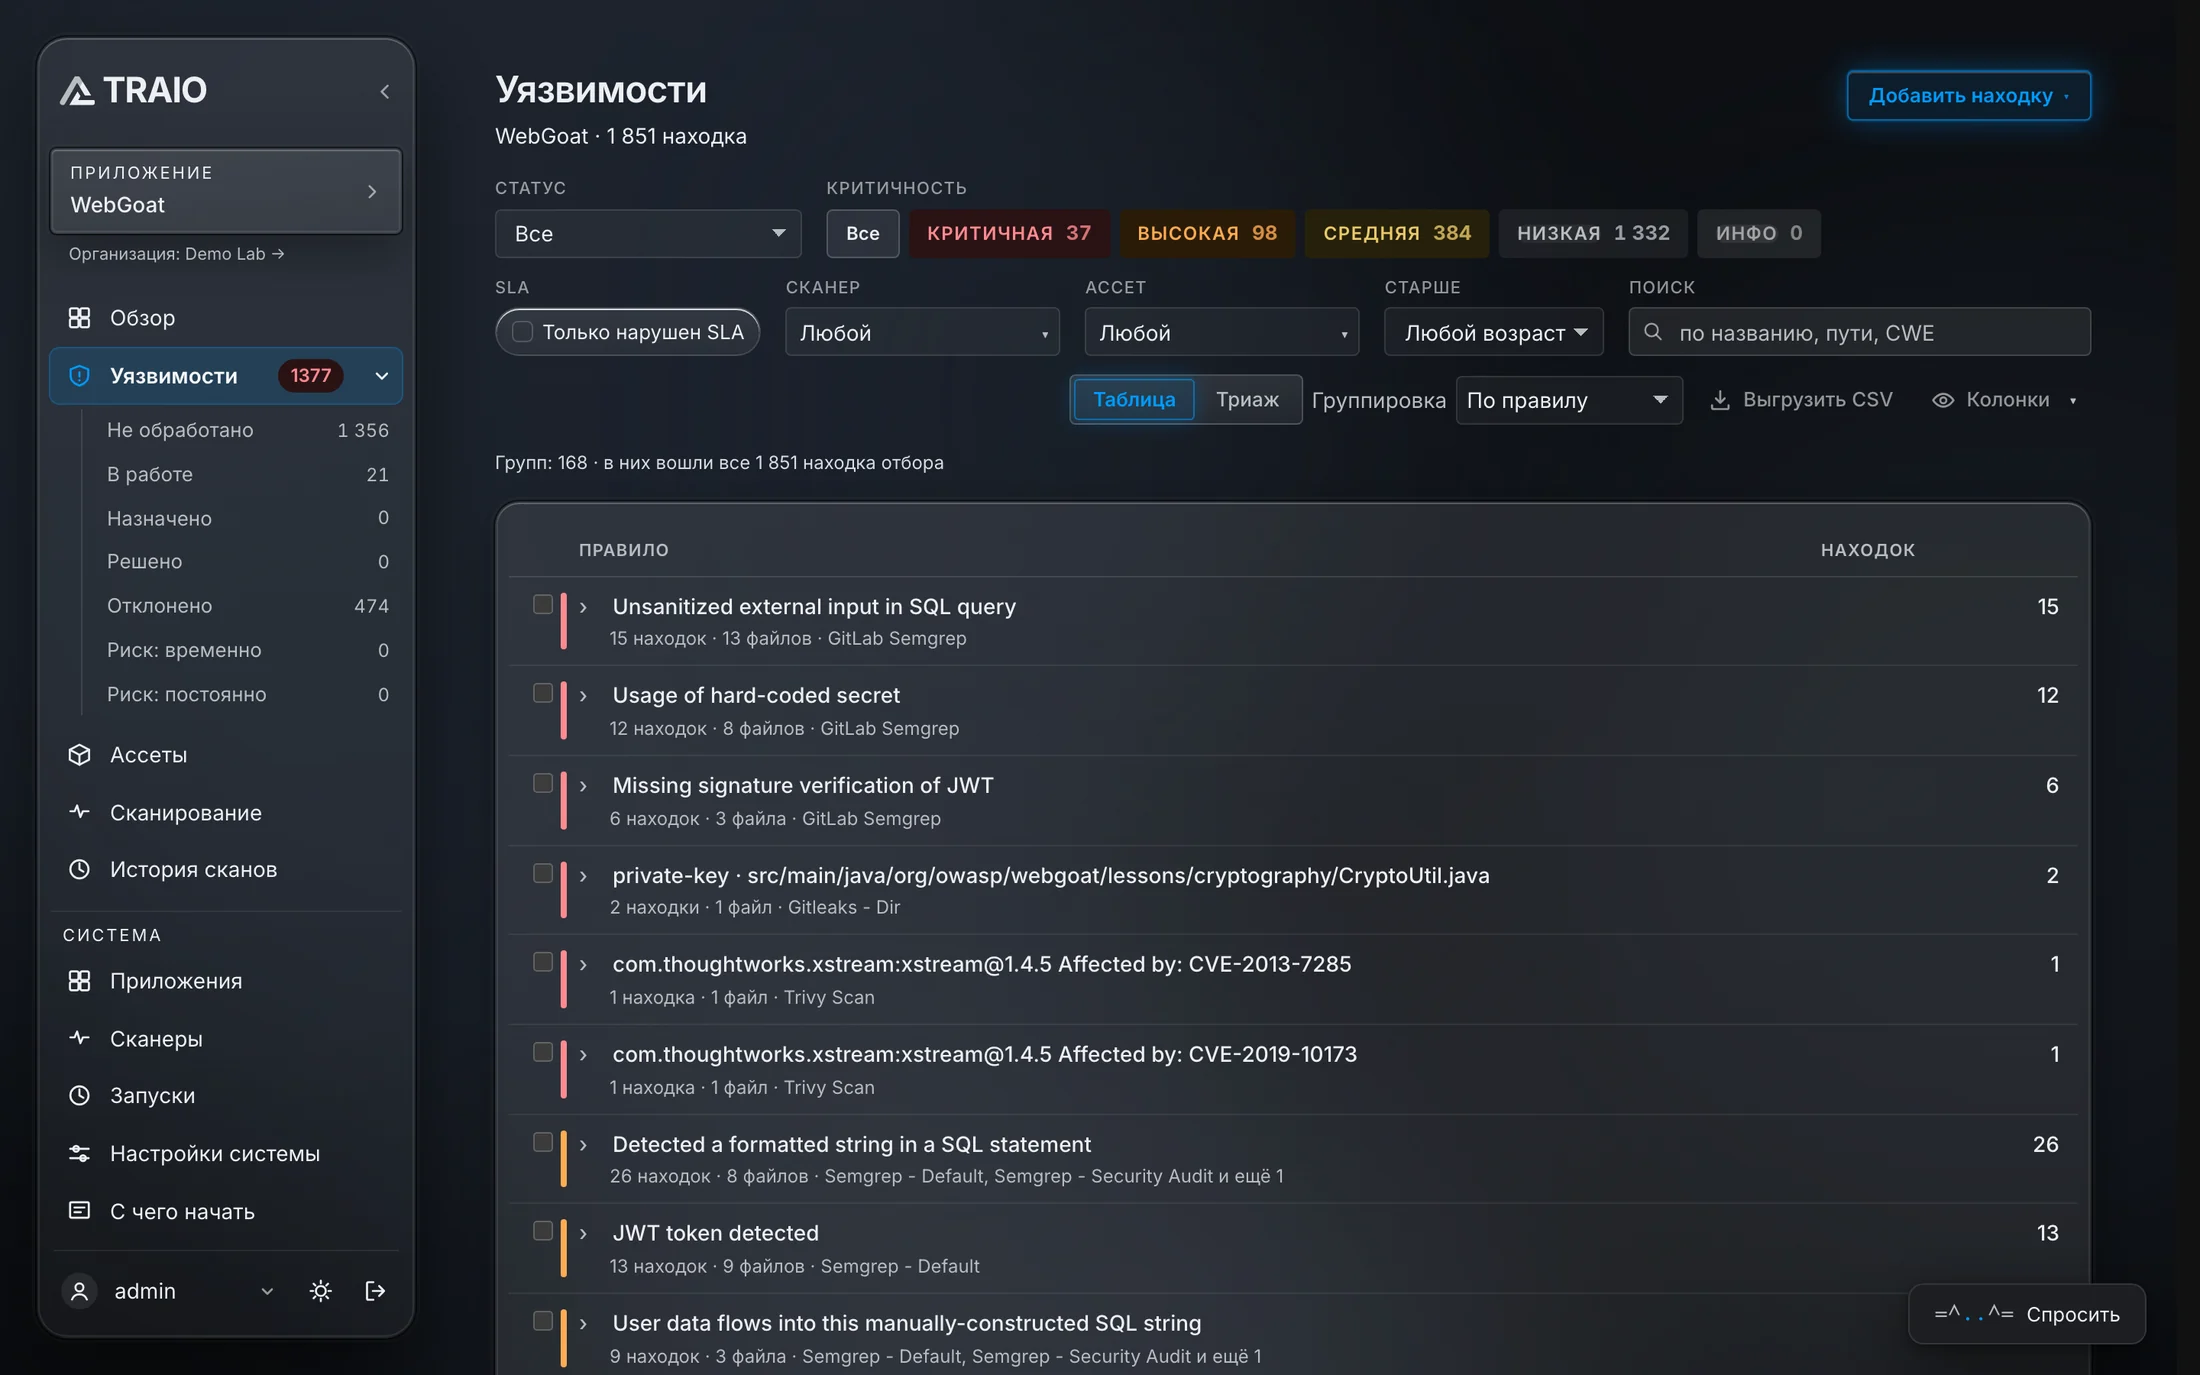
Все находки. Единый список.
Находки всех сканеров в одной таблице — с фильтрами по критичности, статусу, сроку, сканеру, ассету и приложению.
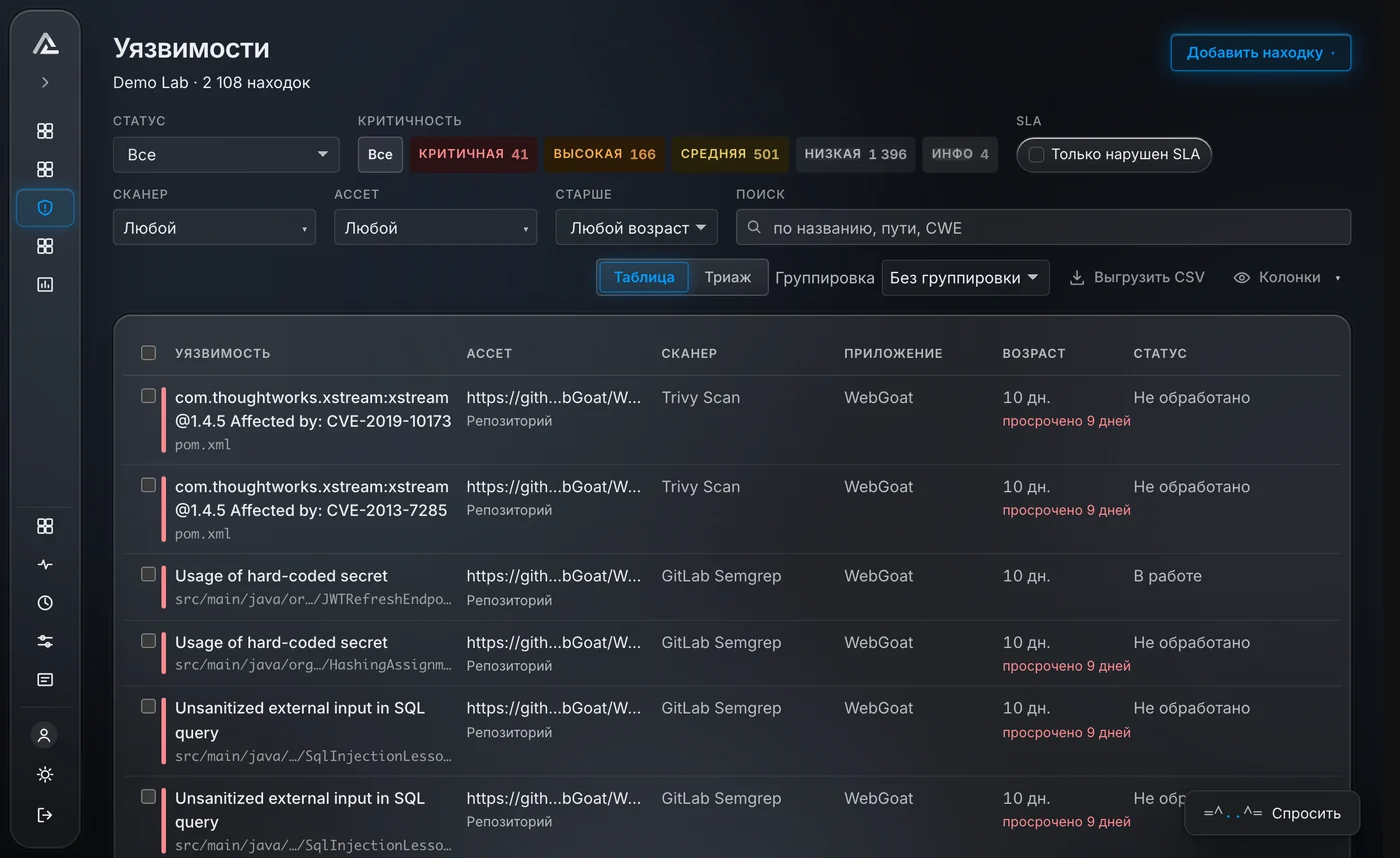
Полный контекст каждой уязвимости
У каждой находки — критичность, CWE, файл и строка, репозиторий, срок и фрагмент кода прямо в карточке.
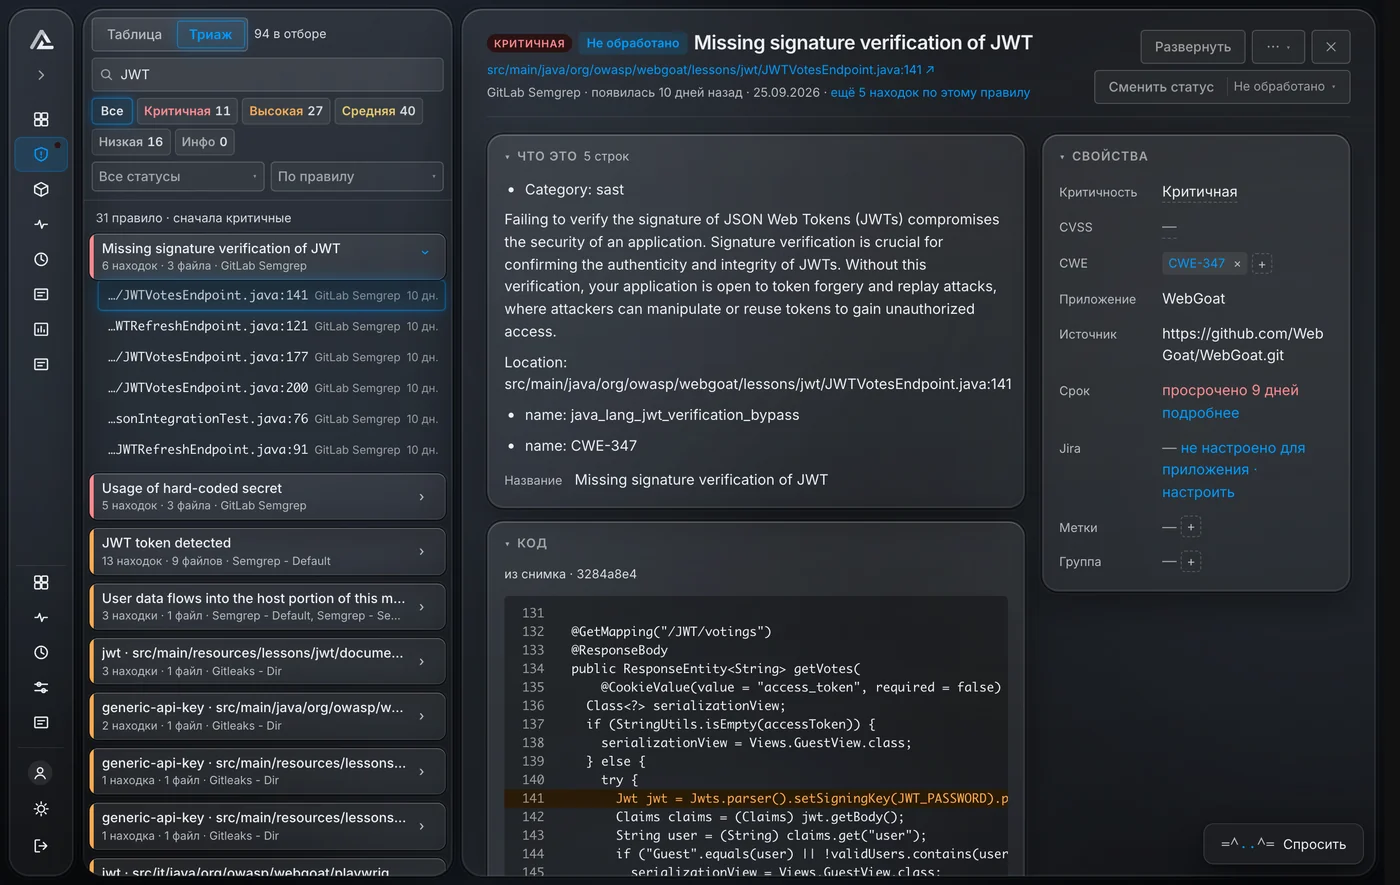
Правила. Меньше ручного труда.
Валидатор сам принимает решение по находке: подтверждает, отклоняет или принимает риск — по вашим правилам.
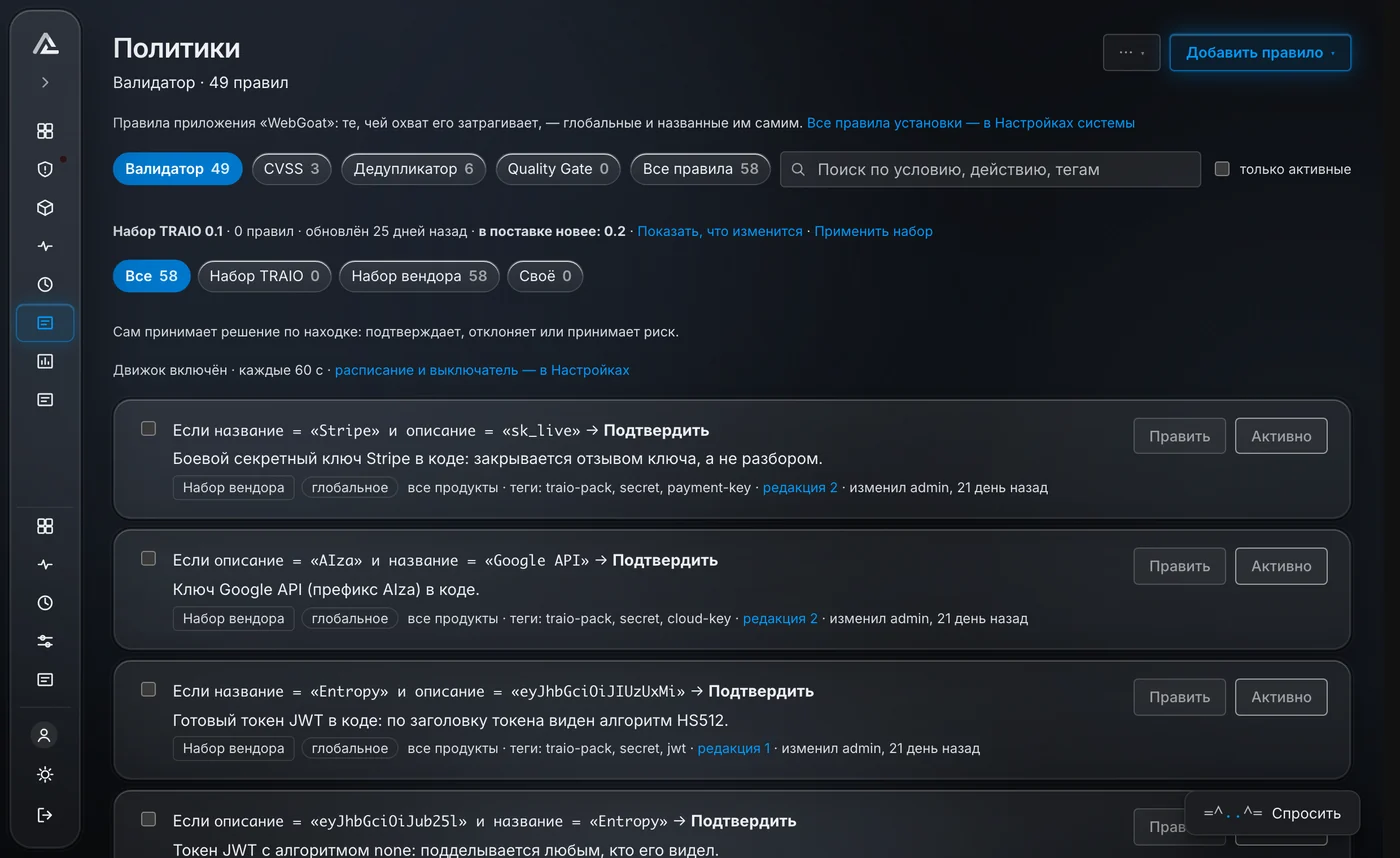
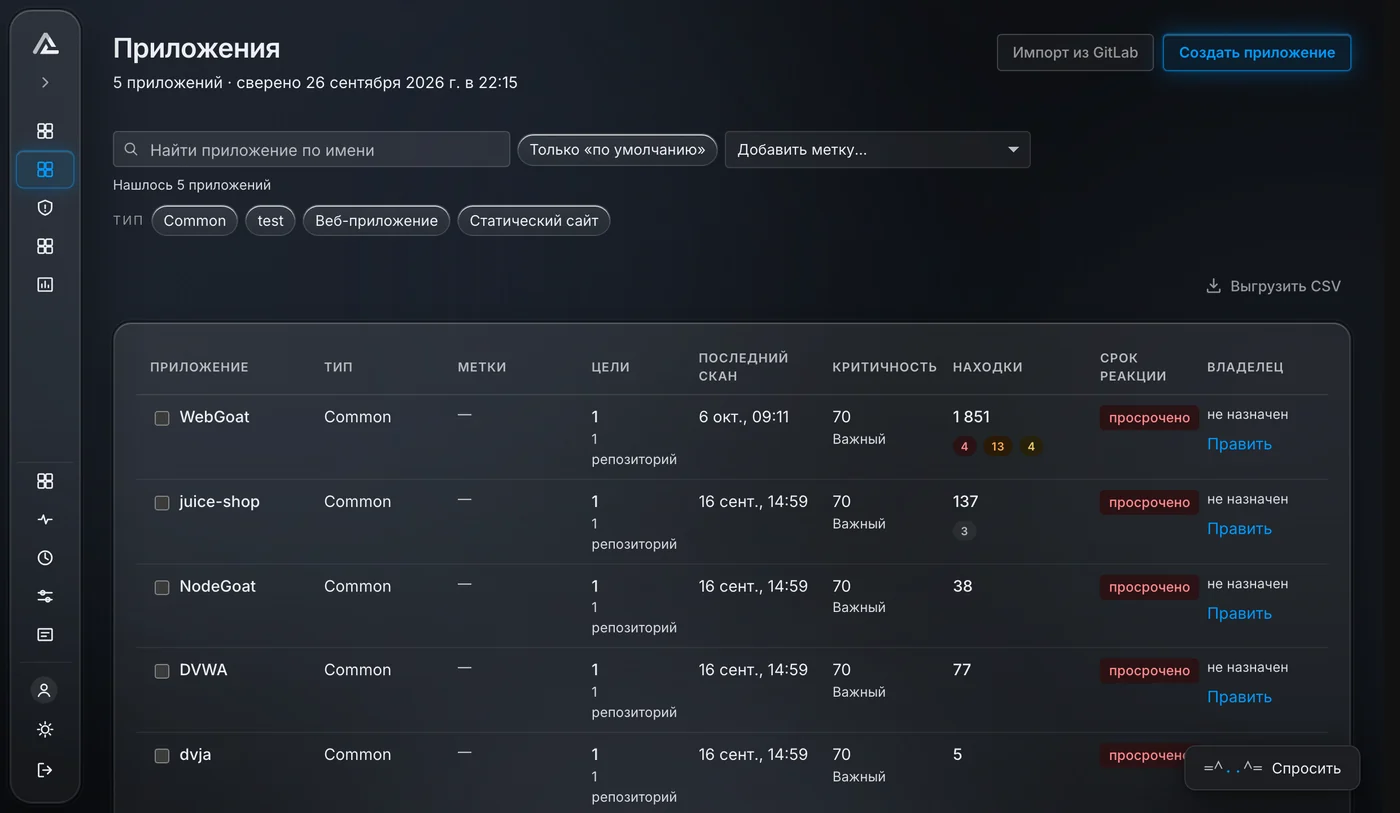
Все приложения в одном месте
Репозитории, архивы, Docker-образы, домены, хосты и облачные аккаунты — с привязкой к приложениям.
Работает с вашим стеком
- Автоматический импорт репозиториев
- Сканирование по webhook и на каждый коммит
- Комментарии в Merge Request
- Закрытие MR по security-критериям
- Автоматическое создание задач по уязвимостям
- Двусторонняя синхронизация статусов
- Поддержка webhook
- Подключение организации одним токеном
- Импорт репозиториев с раскладкой по приложениям
- Webhook на push
Требования регуляторов Казахстана и PCI DSS
TRAIO закрывает требования к безопасной разработке из ключевых документов. Работает в сетях с ЕШДИ: доверенные сертификаты национального шлюза предустановлены.
Требования к информационной безопасности банков. С апреля 2026 года заменили постановление НБРК № 48.
Единые требования для госсектора: испытания ПО на соответствие требованиям ИБ до ввода в эксплуатацию.
Постановление Национального Банка РК по требованиям к ИБ финансовых организаций.
Международный стандарт безопасности данных платёжных карт.
Два варианта лицензии
Все модули, пользователи и проекты — без ограничений. Различается только учёт ассетов. Оба варианта — On-Premise, облачная версия не предоставляется.
Лицензируется по количеству ассетов и масштабируется под размер вашей инфраструктуры.
- Весь функционал: SAST, DAST, SCA, Container Security, MAST
- Неограниченно пользователей, потоков и проектов
- Ограничение по количеству ассетов
- On-Premise
Фиксированная цена по запросу, без ограничений на количество ассетов.
- Весь функционал: SAST, DAST, SCA, Container Security, MAST
- Неограниченно пользователей, потоков и проектов
- Неограниченное количество ассетов
- On-Premise
Системные требования
Ubuntu 22.04 LTS, Docker и Docker Compose. Две виртуальные машины: TRAIO Platform и TRAIO CI. Поддерживается любой Linux-дистрибутив через Docker. Сетевые порты: HTTPS/HTTP (443/80).
- CPU: 4 ядра
- RAM: 8 GB
- Storage: 60 GB SSD
- OS: Ubuntu 22.04.5+ LTS
- Docker + Compose
на каждую VM
- CPU: 4 ядра
- RAM: 16 GB
- Storage: 100 GB SSD
- OS: Ubuntu 22.04.5+ LTS
- Docker + Compose
на каждую VM
Что говорят о TRAIO
«Добавлять свои сканеры, кастомизировать любой инструмент и не лезть в пайплайны? Да, это уже существует. TRAIO сам запускает сканирования по триггерам и не ломает привычный процесс разработки.»
«Удобный и интуитивный интерфейс, минимальное время на освоение командой. Очень быстрая интеграция с текущими процессами разработки — без необходимости перестраивать CI/CD-пайплайны.»
«Я протестировал продукт на своём тестовом проекте, и мне понравилась простота использования и гибкость настройки.»
Совместная разработка TRIDS и AST Cyber Lab
TRAIO разрабатывает казахстанская компания TRIDS (ТОО «Triangle DevSecOps Services») при участии AST Cyber Lab. AST Cyber Lab поставляет и внедряет TRAIO, помогает с пилотом и интеграцией в процессы разработки банков, госсектора и IT-компаний Казахстана и Центральной Азии.
- Демонстрация и пилот на вашей инфраструктуре
- Развёртывание On-Premise и подключение GitLab, GitHub, Jira
- Настройка правил, Quality Gate и отчётности для аудита
- Обучение команд разработки и AppSec
Офис AST Cyber Lab в Алматы. Работаем с компаниями по всему Казахстану и в странах Центральной Азии: Узбекистан, Кыргызстан, Таджикистан, Туркменистан.